
Bạn đang dùng trình duyệt đã lỗi thời. Trình duyệt có thể không hiển thị đúng trang web này hoặc các trang web khác.
Bạn nên nâng cấp hoặc dùng một trình duyệt khác.
Bạn nên nâng cấp hoặc dùng một trình duyệt khác.
thảo luận Cộng đồng OpenWRT Việt Nam - Thắc mắc - Khoe hàng - Đánh giá cho hết vào đây
- Người tạo chủ đề vstevenphan
- Ngày bắt đầu

Cho mình hỏi như này có phải là rò rỉ DNS không? Nếu đúng thì cách khắc phục như nào?
Mình cài Pi-Hole trên Raspberry Pi và dùng nó cấp phát DHCP cho LAN, Unbound làm DNS Server local không sử dụng DNS server công cộng. Manin Router sử dụng Openwrt có sử dụng VPN Policy Routing, NordLynx.
P/s: Mình có post câu hỏi này trên threat Pi-Hole nhưng vì có liên quan đến Openwrt nên post lại ở đây. Mong mọi người thông cảm
Mình cài Pi-Hole trên Raspberry Pi và dùng nó cấp phát DHCP cho LAN, Unbound làm DNS Server local không sử dụng DNS server công cộng. Manin Router sử dụng Openwrt có sử dụng VPN Policy Routing, NordLynx.
P/s: Mình có post câu hỏi này trên threat Pi-Hole nhưng vì có liên quan đến Openwrt nên post lại ở đây. Mong mọi người thông cảm
Tệp đính kèm


Darias
Senior Member
Bình thường mà bạn, do bạn dùng DNS nội bộ nên khi dùng IPLeaks để kiểm tra máy chủ truy vấn sẽ hiện IP của mình, có bao nhiêu kết nối thì sẽ hiện bấy nhiêu IP, và VPN cũng sẽ dùng luôn UnBound để làm máy chủ truy vấn.Cho mình hỏi như này có phải là rò rỉ DNS không? Nếu đúng thì cách khắc phục như nào?
Mình cài Pi-Hole trên Raspberry Pi và dùng nó cấp phát DHCP cho LAN, Unbound làm DNS Server local không sử dụng DNS server công cộng. Manin Router sử dụng Openwrt có sử dụng VPN Policy Routing, NordLynx.
P/s: Mình có post câu hỏi này trên threat Pi-Hole nhưng vì có liên quan đến Openwrt nên post lại ở đây. Mong mọi người thông cảm
P/s: Mình cũng đang dùng như thế.
Nếu bạn thêm NextDNS vào nữa thì OK hơn, vì khi off cái này còn cái khác để dự phòng.
Với lại vì chip Pi mạnh hơn chip router nên bạn có thể cho nó đảm nhận nhiều công việc khác như máy chủ VPN, cấp phát IP, Nas, Torrent clients...., Hoặc media server.
Thanks fen. Pi4 mình làm main router rồi. Nhưng chưa cài thành công wireguard server. Còn pi 2 hiện tại mình cài pi-hole và unbound thôi. Để mần cách cài wireguard để tận dụng pi-hole khi đi ra ngoàiBình thường mà bạn, do bạn dùng DNS nội bộ nên khi dùng IPLeaks để kiểm tra máy chủ truy vấn sẽ hiện IP của mình, có bao nhiêu kết nối thì sẽ hiện bấy nhiêu IP, và VPN cũng sẽ dùng luôn UnBound để làm máy chủ truy vấn.
P/s: Mình cũng đang dùng như thế.
Nếu bạn thêm NextDNS vào nữa thì OK hơn, vì khi off cái này còn cái khác để dự phòng.
Với lại vì chip Pi mạnh hơn chip router nên bạn có thể cho nó đảm nhận nhiều công việc khác như máy chủ VPN, cấp phát IP, Nas, Torrent clients...., Hoặc media server.
longkiemsanh
Junior Member
Bác nào có link hướng dẫn cài wireguard của Cyberghost cho Openwrt k a? em có mua vpn của cyberghost nhưng không bik cài wireguard lên openwrt
Sửa lần cuối:

Inuyasha.kgm
Junior Member
Trường hợp này thì sao bác. Mình dùng AdGuard Home trên IP 192.168.50.1Bình thường mà bạn, do bạn dùng DNS nội bộ nên khi dùng IPLeaks để kiểm tra máy chủ truy vấn sẽ hiện IP của mình, có bao nhiêu kết nối thì sẽ hiện bấy nhiêu IP, và VPN cũng sẽ dùng luôn UnBound để làm máy chủ truy vấn.
P/s: Mình cũng đang dùng như thế.
Nếu bạn thêm NextDNS vào nữa thì OK hơn, vì khi off cái này còn cái khác để dự phòng.
Với lại vì chip Pi mạnh hơn chip router nên bạn có thể cho nó đảm nhận nhiều công việc khác như máy chủ VPN, cấp phát IP, Nas, Torrent clients...., Hoặc media server.


supperchym
Senior Member
có thấy đoạn dns address đâu :vTrường hợp này thì sao bác. Mình dùng AdGuard Home trên IP 192.168.50.1
Xem tệp đính kèm 841679
Ko phải vpn nào cũng lấy đc wireguard, còn có thì như nhau, thằng này chỉ xài đc trên app thôi.Bác nào có link hướng dẫn cài wireguard của Cyberghost cho Openwrt k a? em có mua vpn của cyberghost nhưng không bik cài wireguard lên openwrt
Inuyasha.kgm
Junior Member
Đây bác 28 sever
Ối giời tận 28 server. Fen thử test theo link này xem nào: https://www.dnsleaktest.com/results.htmlĐây bác 28 sever
Xem tệp đính kèm 841857
Nhiều server thế có gây chậm không nhỉ
Của mình test nó ra như ảnh dưới.
Tất cả chỉ xuất hiện 1 IP là IP thực của mình (là DNS server) Mặc dù đã chạy qua nordvpn
Tệp đính kèm

Inuyasha.kgm
Junior Member
Đây bác cả làng luôn
Qua nhiều cầu thế nhỉ. hihiihi google dịch nội dung bên dưới là như nàyĐây bác cả làng luôn
Xem tệp đính kèm 841948
Mã:
Kết quả của bài kiểm tra này có ý nghĩa gì?

Các máy chủ được xác định ở trên nhận được yêu cầu phân giải
tên miền (ví dụ: www.eff.org) thành địa chỉ IP mỗi khi bạn
nhập địa chỉ trang web vào trình duyệt của mình.
Chủ sở hữu của các máy chủ ở trên có khả năng liên kết địa
chỉ IP cá nhân của bạn với tên của tất cả các trang web bạn
kết nối và lưu trữ dữ liệu này vô thời hạn. Điều này không
có nghĩa là họ ghi lại hoặc lưu trữ nó vô thời hạn nhưng họ
có thể và bạn cần phải tin tưởng vào bất cứ điều gì mà chính
sách của họ quy định.
Nếu bạn được kết nối với một dịch vụ VPN và BẤT KỲ máy chủ nào
được liệt kê ở trên không được cung cấp bởi dịch vụ VPN thì
bạn đã bị rò rỉ DNS và đang chọn tin tưởng chủ sở hữu của các
máy chủ trên bằng dữ liệu cá nhân của mình.
Dnsleaktest.com tự hào mang đến cho bạn bởi IVPN, một nhà cung
cấp VPN mã nguồn mở, đã được kiểm toán, không có BS, không có
nhật ký, do những người ủng hộ quyền riêng tư điều hành.
Inuyasha.kgm
Junior Member
Mình cài đặt DNS DOH và DOT của Google và CF nên ra vậy là chắc đúng rồi.Qua nhiều cầu thế nhỉ. hihiihi google dịch nội dung bên dưới là như này
Mã:Kết quả của bài kiểm tra này có ý nghĩa gì? Các máy chủ được xác định ở trên nhận được yêu cầu phân giải tên miền (ví dụ: www.eff.org) thành địa chỉ IP mỗi khi bạn nhập địa chỉ trang web vào trình duyệt của mình. Chủ sở hữu của các máy chủ ở trên có khả năng liên kết địa chỉ IP cá nhân của bạn với tên của tất cả các trang web bạn kết nối và lưu trữ dữ liệu này vô thời hạn. Điều này không có nghĩa là họ ghi lại hoặc lưu trữ nó vô thời hạn nhưng họ có thể và bạn cần phải tin tưởng vào bất cứ điều gì mà chính sách của họ quy định. Nếu bạn được kết nối với một dịch vụ VPN và BẤT KỲ máy chủ nào được liệt kê ở trên không được cung cấp bởi dịch vụ VPN thì bạn đã bị rò rỉ DNS và đang chọn tin tưởng chủ sở hữu của các máy chủ trên bằng dữ liệu cá nhân của mình. Dnsleaktest.com tự hào mang đến cho bạn bởi IVPN, một nhà cung cấp VPN mã nguồn mở, đã được kiểm toán, không có BS, không có nhật ký, do những người ủng hộ quyền riêng tư điều hành.
Uh các ip đó đều thuộc gg và cf mà. Mình cài unbound và dnssec nên chỉ có 1 ipMình cài đặt DNS DOH và DOT của Google và CF nên ra vậy là chắc đúng rồi.

I_love_VoZ
Member
T ko tinh thông môn này lắm nhưng kết quả này là dns bị leakỐi giời tận 28 server. Fen thử test theo link này xem nào: https://www.dnsleaktest.com/results.html
Nhiều server thế có gây chậm không nhỉ
Của mình test nó ra như ảnh dưới.
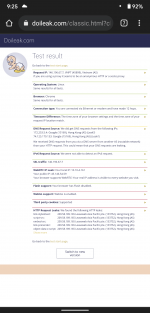
Tất cả chỉ xuất hiện 1 IP là IP thực của mình (là DNS server) Mặc dù đã chạy qua nordvpn
 . Thử 2 trang ipx.ac với doileak.com/classic.html xem
Tệp đính kèm

Sửa lần cuối:
Mình thử 2 link của bạn cho 2 trường hợp bật/tắt VPN thì trường hợp bật VPN là bị leak dns. Vì khi bật vpn ip đổi sang singapore nhưng dns server vẫn hiển thị ip thực (ko hiển thị dns của vpn). Theo một ý nào đó thì như thế vẫn là an toàn vì đó vẫn là dns của mình. Nhưng nếu trong trường hợp sử dụng Netflix thì lại fail. Vì Netflix chặn theo địa lý nên yêu cầu http (địa chỉ Ip) và dns phải cùng xuất phát từ 1 mạng thì mới OkT ko tinh thông môn này lắm nhưng kết quả này là dns bị leak

vstevenphan
Senior Member
PEM

wizards
Senior Member
của e phone farm b ơi, mỗi dàn 1 cục AP, mà đang test thử loại nào ổn nhất cho tầm 80-100 phone ấy bQuán cafe hay sao mà 60 thiết bị vậy bác

hoatienii
Senior Member
fix mất rồi 1 cũng như 2, 2 cũng như 1Họ giới hạn tốc độ tối đa x2 mà bạn, nên bạn lên x10 thì vẫn chỉ đạt tốc độ thực x2. Tùy nhà mạng-.-


Chủ đề tương tự

- Trả lời
- 21
- Lượt xem
- 2K
- Trả lời
- 17
- Lượt xem
- 2K

- Trả lời
- 53
- Lượt xem
- 5K

- Trả lời
- 3
- Lượt xem
- 972

- Trả lời
- 10
- Lượt xem
- 601
