thảo luận Hướng dẫn dùng Cloudflare Zero Trust

  • Người tạo chủ đề Người tạo chủ đề Fioren
  • Ngày bắt đầu Ngày bắt đầu
Mình làm được rồi!
Sau thời gian tìm hiểu, nhiều trang tin tức sử dụng công cụ của công ty Admiral để phát hiện chặn quảng cáo. Giải pháp thông thường là cài thêm add on hoặc dùng thêm script.
Mình không muốn cài thêm gì nên khi thấy một người mách dùng Easy Privacy thì mình đưa list này vào block lists. Thông báo phát hiện chặn quảng cáo đã biến mất. :LOL:
Easy Privacy trong hagezi cũng có đó fen, add hagezi xem sao :D
 
Xem tệp đính kèm 2145640
đây nè phen, bấm dấu ... vô configure
nó update thẳng vô đây hả fen? mình tưởng coi bên mục worker
Điện thoại sài DoT hoặc DoH thì không ảnh hưởng gì vụ ip router ở nhà đâu fen, cái IP đó chỉ ảnh hưởng nếu sài dns Ipv4 của nó thôi
vậy là vấn đề do mạng công ty mình rùi, cứ bật CF lên là tịt mạng :v

Tiện hỏi thêm nếu fen nào rành chỉ mình luôn: cũng là mạng công ty mình, nhưng trên máy tính thì xài zalo, fb, messenger ầm ầm k chặn gì cả, nhưng cùng là cái mạng đó, từ router phát ra wifi thì các thiết bị di động như điện thoại, ipad thì nhất quyết ko vào dc các trang kể trên, chỉ vào dc vài trang báo vớ vẩn. Nhờ các cao nhân chỉ giáo 😥😥😥
 
Mình làm được rồi!
Sau thời gian tìm hiểu, nhiều trang tin tức sử dụng công cụ của công ty Admiral để phát hiện chặn quảng cáo. Giải pháp thông thường là cài thêm add on hoặc dùng thêm script.
Mình không muốn cài thêm gì nên khi thấy một người mách dùng Easy Privacy thì mình đưa list này vào block lists. Thông báo phát hiện chặn quảng cáo đã biến mất. :LOL:
Hèn gì, mình test thử mấy trang của thím vẫn chạy ok do trong Ublock có tick sẵn Easy Privacy :D
nó update thẳng vô đây hả fen? mình tưởng coi bên mục worker

vậy là vấn đề do mạng công ty mình rùi, cứ bật CF lên là tịt mạng :v

Tiện hỏi thêm nếu fen nào rành chỉ mình luôn: cũng là mạng công ty mình, nhưng trên máy tính thì xài zalo, fb, messenger ầm ầm k chặn gì cả, nhưng cùng là cái mạng đó, từ router phát ra wifi thì các thiết bị di động như điện thoại, ipad thì nhất quyết ko vào dc các trang kể trên, chỉ vào dc vài trang báo vớ vẩn. Nhờ các cao nhân chỉ giáo 😥😥😥
bên worker toàn code thôi mà
mạng cty thím chắc xài Vlan, mạng dây xài Vlan 1, wifi xài Vlan 2. Như bên mình Vlan 1 để thoải mái, còn Vlan 2 mình cho chạy qua Adguard Home, cấm tẹt khỏi chạy đâu
Còn nếu ko xài Vlan thì xài Group Policy của Fire Wall, cái này thì còn linh động hơn, policy tới từng máy luôn
 
thành công nên nó ko báo vào mail, nhưng do mình lướt thấy có qc, vào list thấy có 6 cái list rule nên mới vào github coi lại mới phát hiện là nó báo lỗi tạo CGPS List nhưng tổng thể vẫn successful :D
Lạ nhỉ. Haha. Gửi log lỗi mình ngó thử. Không thì theo dõi thêm thời gian. Ko gì tuyệt đối hết được.
 
Hèn gì, mình test thử mấy trang của thím vẫn chạy ok do trong Ublock có tick sẵn Easy Privacy :D

bên worker toàn code thôi mà
mạng cty thím chắc xài Vlan, mạng dây xài Vlan 1, wifi xài Vlan 2. Như bên mình Vlan 1 để thoải mái, còn Vlan 2 mình cho chạy qua Adguard Home, cấm tẹt khỏi chạy đâu
Còn nếu ko xài Vlan thì xài Group Policy của Fire Wall, cái này thì còn linh động hơn, policy tới từng máy luôn
mạng công ty căng quá :v chặn kiểu này thì bó tay rồi
 
nó update thẳng vô đây hả fen? mình tưởng coi bên mục worker

vậy là vấn đề do mạng công ty mình rùi, cứ bật CF lên là tịt mạng :v

Tiện hỏi thêm nếu fen nào rành chỉ mình luôn: cũng là mạng công ty mình, nhưng trên máy tính thì xài zalo, fb, messenger ầm ầm k chặn gì cả, nhưng cùng là cái mạng đó, từ router phát ra wifi thì các thiết bị di động như điện thoại, ipad thì nhất quyết ko vào dc các trang kể trên, chỉ vào dc vài trang báo vớ vẩn. Nhờ các cao nhân chỉ giáo 😥😥😥
Khả năng là chia VLAN. 1 cái để chạy qua dây LAN. 1 cái chạy WiFi. Chặn truy cập trên WiFi là xong
 
Dùng sóng vệ tinh à. Haha. Vậy hóng cao nhân chia sẻ thôi.
Chuẩn lun 😂
Khả năng là chia VLAN. 1 cái để chạy qua dây LAN. 1 cái chạy WiFi. Chặn truy cập trên WiFi là xong
Từ vệ tinh nó vào 1 cái hub xong từ cái hub đó mình cắm 1 con mikrotik vào để share mạng cho các máy khác, mình tắt cái vlan r mà ta :v hay là còn vlan từ vệ tinh xuống nữa nhỉ
 
Bài viết này sẽ hướng dẫn dùng Cloudflare Zero Trust để làm server dns chặn quảng cáo, tracking..., cho điện thoại, trình duyệt, router... miễn phí, tương tự Nextdns nhưng không giới hạn lượt truy vấn dns, có ECS để trả server CDN gần với mình.
I/ Chuẩn bị:
1. Tài khoản Github:
Build software better, together (https://github.com/signup)
Fork repo này:
GitHub - mrrfv/cloudflare-gateway-pihole-scripts: Use Cloudflare Gateway DNS/VPN to block ads, malware and tracking domains - free alternative to NextDNS, Pi-hole and Adguard (https://github.com/mrrfv/cloudflare-gateway-pihole-scripts)
t1N9jZF.png

9RsNEWI.png

2. Tài khoản Cloudflare:
https//dash.cloudflare.com/sign-up
a/ Sau đó vào đây:
https://one.dash.cloudflare.com
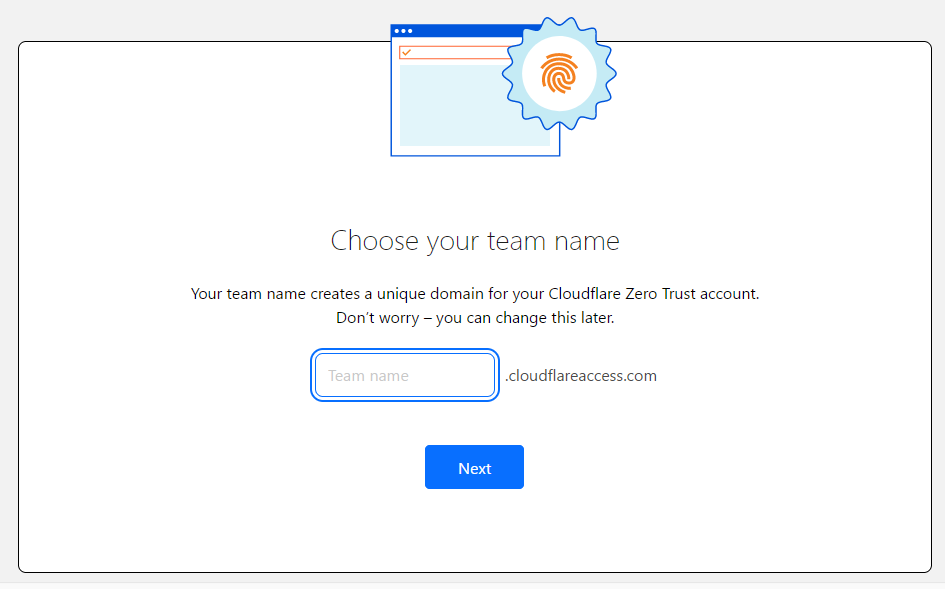
Chọn một cái tên ưng ý:
56juiD5.png

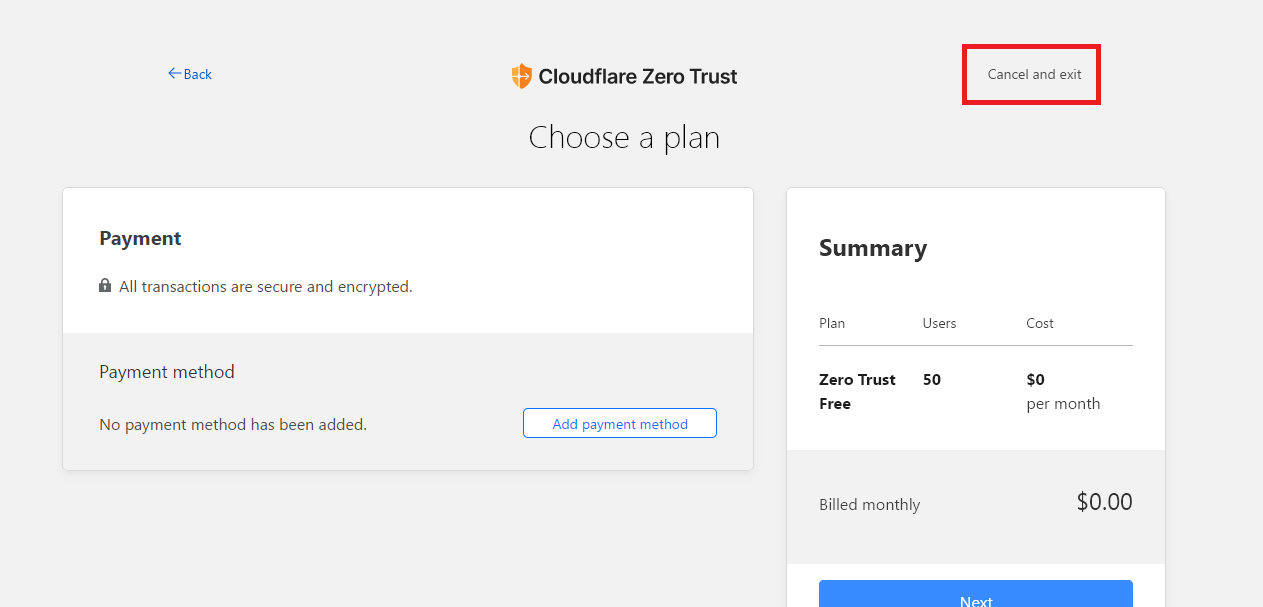
Và nhớ chọn Free plan.
Bước tiếp theo cloudflare sẽ kêu nhập thẻ credit thì bấm vào đây để cancel
BrOApMz.png

Sau khi bấm cancel sẽ chuyển hướng tới trang chủ Cloudflare Zero Trust (https://one.dash.cloudflare.com), bấm vào đây:
ZGOdaZT.png

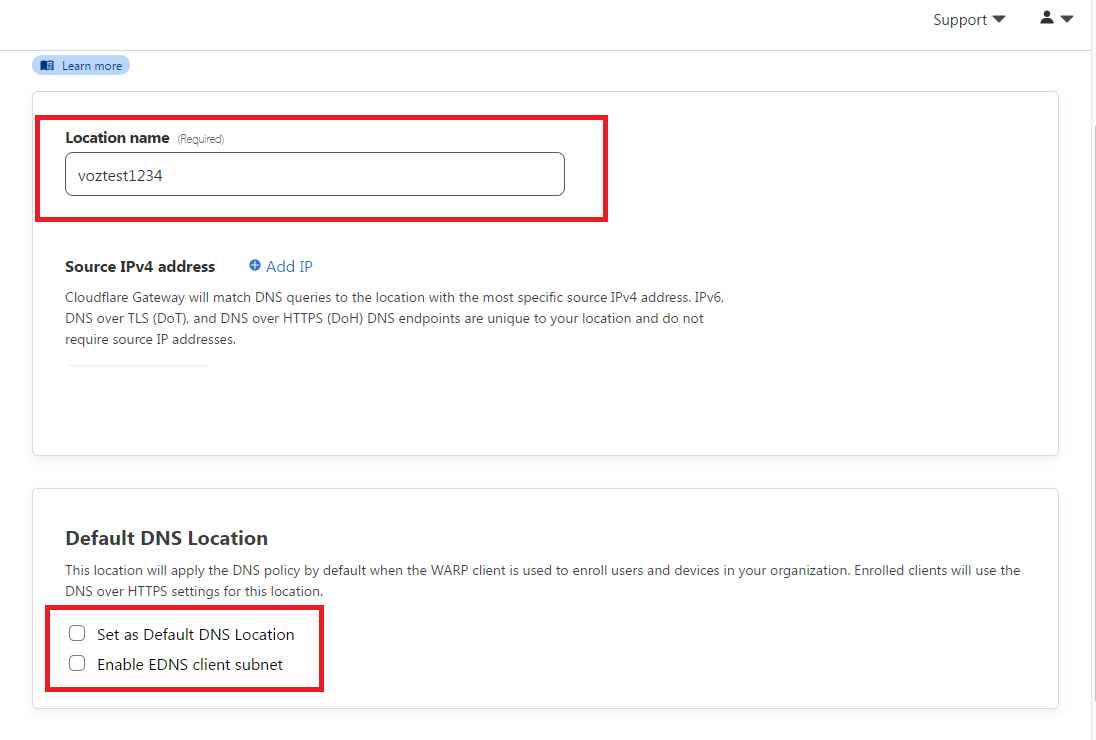
Tới đây chọn tên tùy sở thích và nhớ tích chọn 2 ô dưới để bật ECS giúp để cloudflare trả kết quả server CDN gần nhất với mình.
QfRRWfO.png

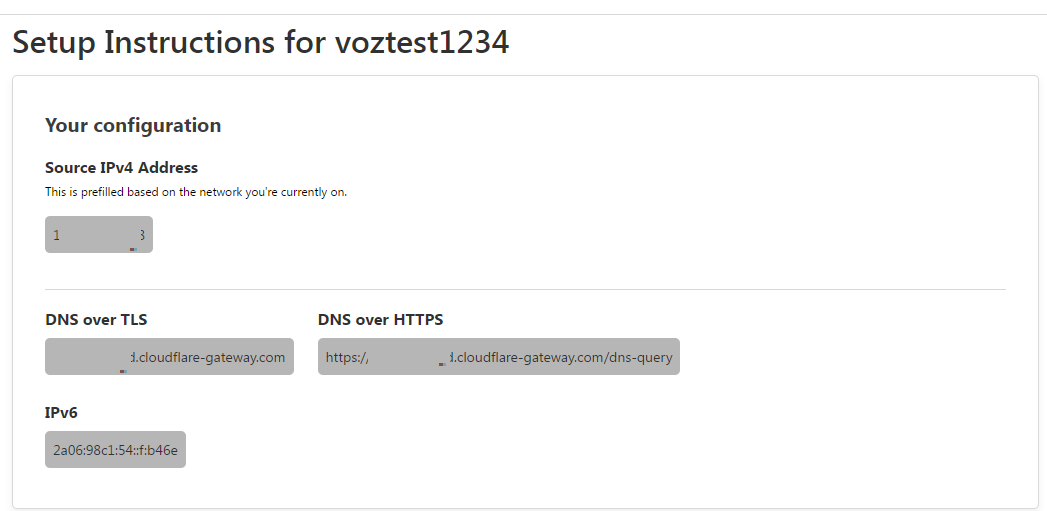
Bước tiếp theo sẽ là địa chỉ DOH và DOT của server mình vừa tạo:
gh5NWlL.png

b/ Sau đó vào đây lấy Account ID:
https://dash.cloudflare.com/?to=/:account/workers
Account ID là dãy chữ số giữa 2 dấu / / này:
6i7Fgax.png

Ở vd này là dãy chữ số: de2b42770b857cb4829d7d7bf2c595c4
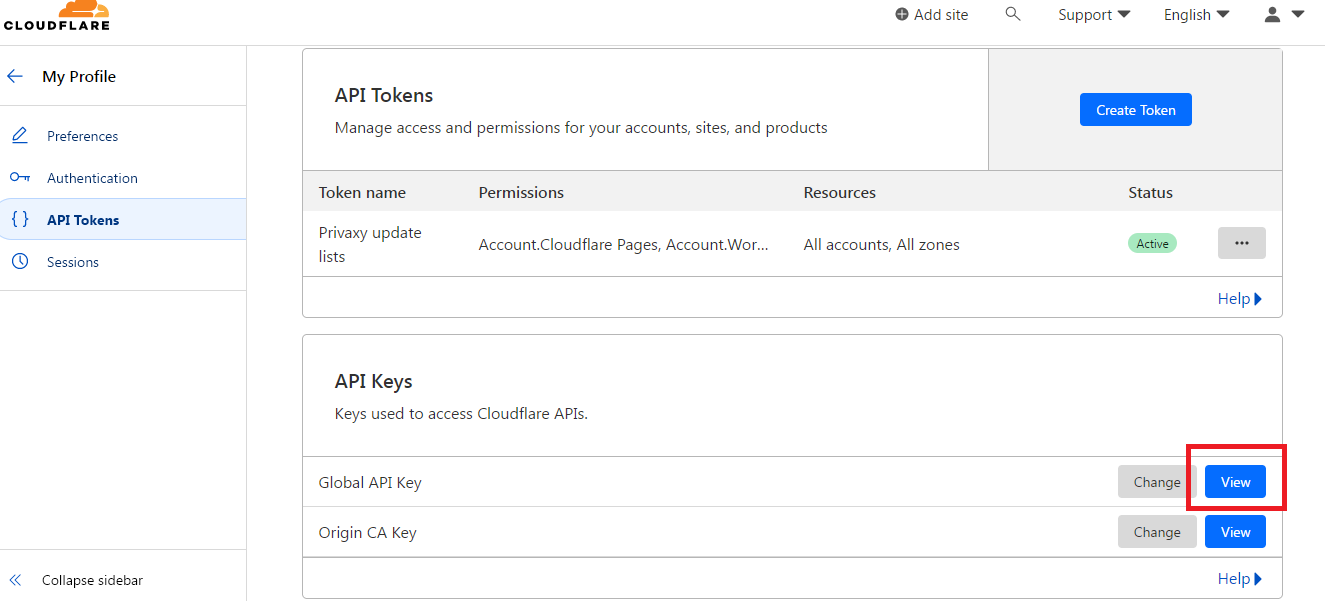
Rồi vào đây để tạo API Key
https://dash.cloudflare.com/profile/api-tokens
3l9zNfg.png

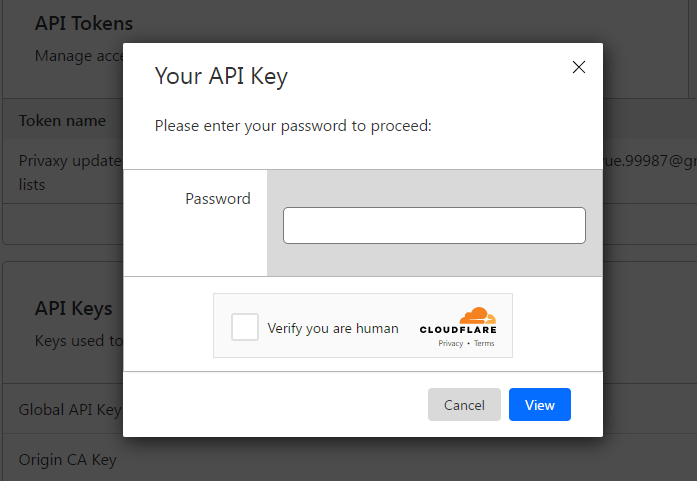
Nó sẽ mở ra bảng yêu cầu nhập lại password account + recaptcha. Sau đó copy lại API Key
H4OB8bO.png

II/ Chỉnh sửa trên github:
1. Sửa list adblock cần dùng:

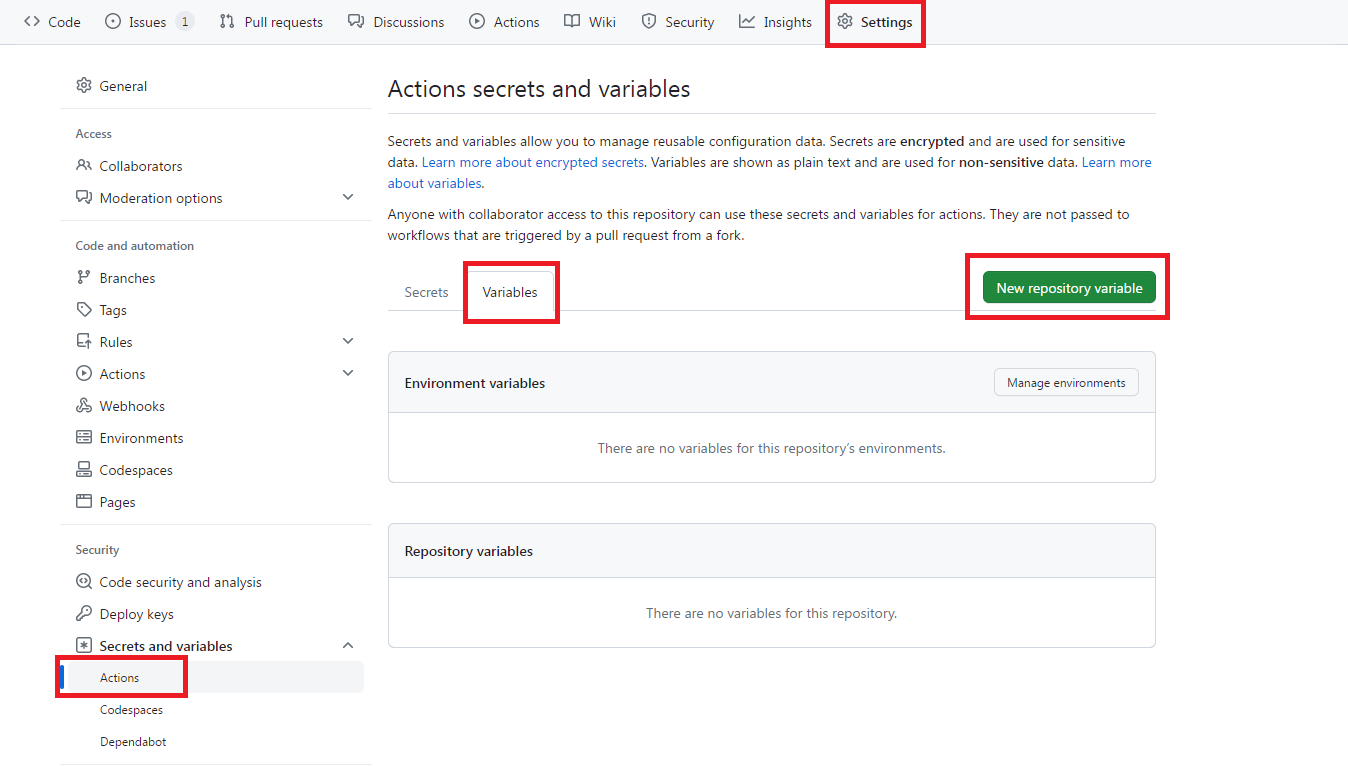
Cần thêm các Variable như sau:
KwFjl3V.png

Trong đó:
ALLOWLIST_URLS là nơi chưa các link dẫn tới list bỏ chặn
BLOCKLIST_URLS là nơi chưa các link dẫn tới list chặn
Lưu ý:
ALLOWLIST_URLS value ở trên là dành cho ai muốn click link aff được thì điền vào, không thì không cần điền vào.

Lưu ý:
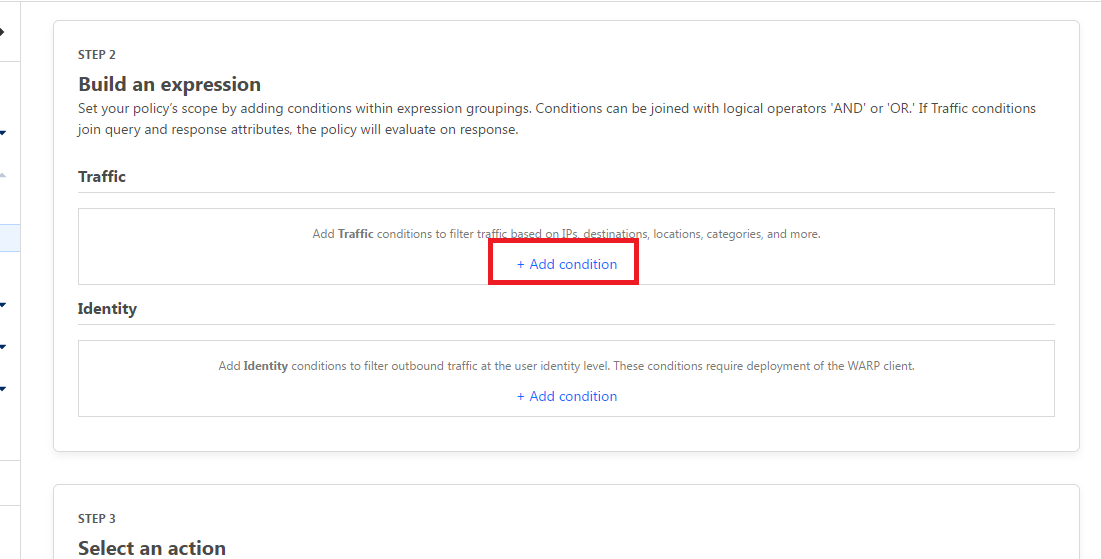
Nếu không vào được app ngân hàng vietcombank vào đây:
5cr4idf.png

FTON8Gf.png

Điền như sau:
kor5Xjn.png

Mã:
^.*vietcombank\.com\.vn$
Sau đó lưu lại
Nếu như vẫn không vào được thì tắt EDNS đã bật ở bước trên.
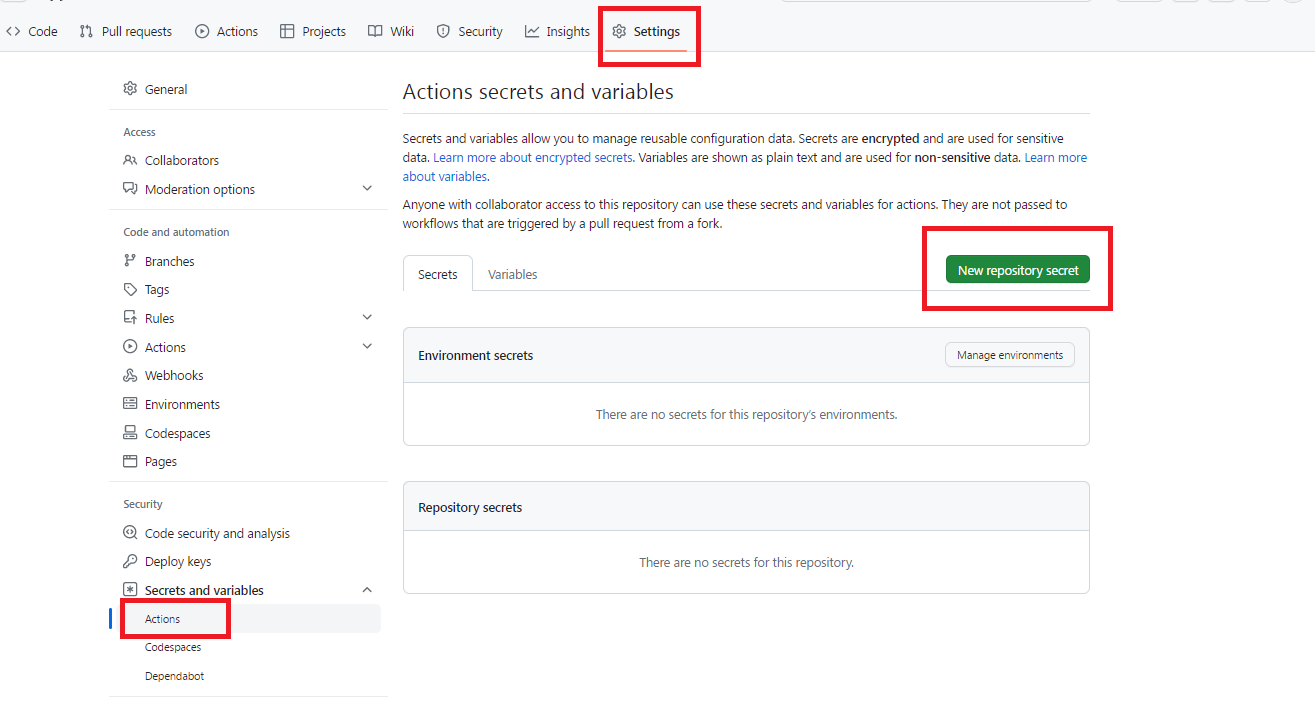
2. Thêm API Cloudflare vào github:
Vào đây:
zO91mFN.png

Phần Name và Secret thêm lần lượt 4 lần theo bảng sau:
Name​
Secret​
CLOUDFLARE_API_KEYNhập API key ở bước trên vào
CLOUDFLARE_ACCOUNT_IDNhập Account ID ở bước trên vào
CLOUDFLARE_ACCOUNT_EMAILEmail đăng kí Cloudflare
CLOUDFLARE_LIST_ITEM_LIMITNếu dùng free plan thì nhập vào 300000
3. Chạy workflow github:
Mở file này ra copy toàn bộ nội dung của file này
0qCAzkG.png

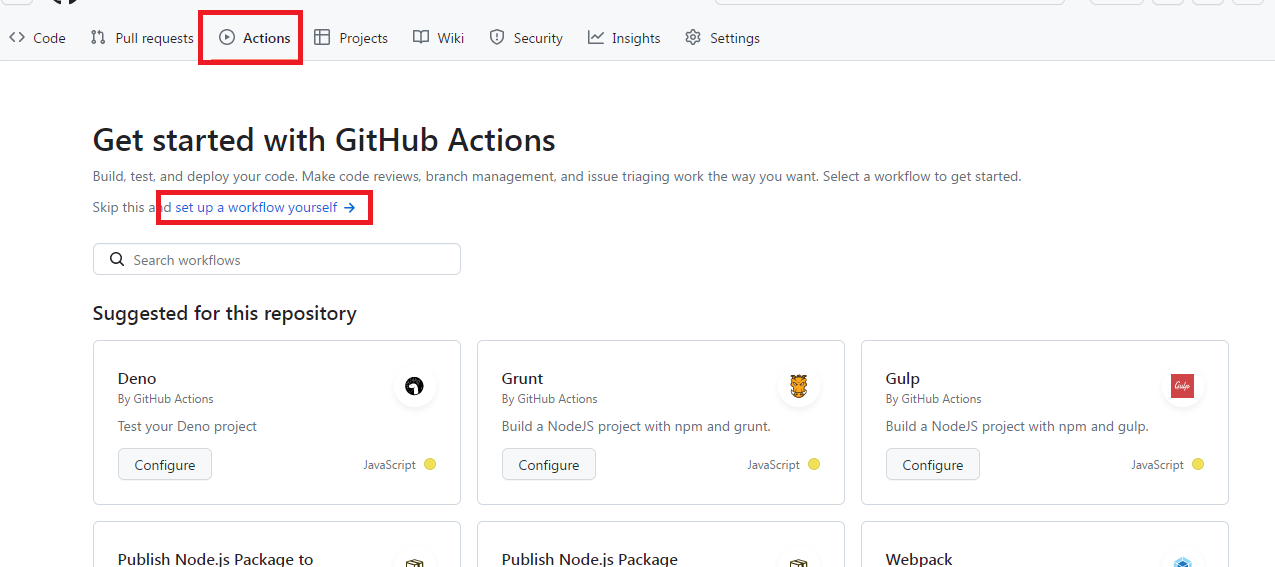
Rồi Vào đây
J9IbKSO.png

Paste toàn bộ nội dung này vào
Lưu ý:
Workflow chỉ chạy được tối đa 60 ngày cho nên theo hướng dẫn sau đây để chạy được vĩnh viễn
Cuối cùng bấm Commit
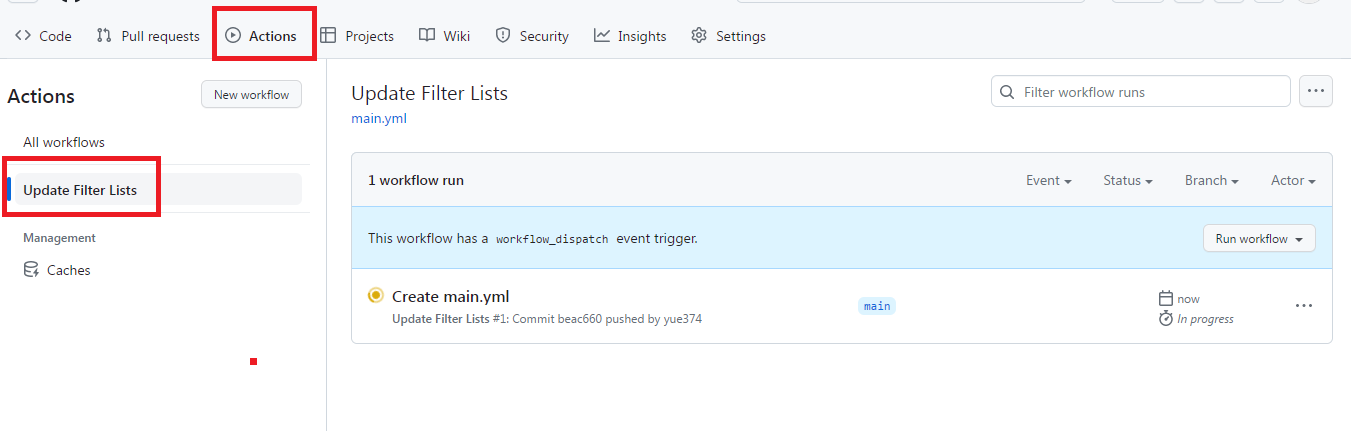
Làm xong thì vào đây để kiểm tra thấy nó đang chạy như vậy là ok
Fsm6sLW.png

Tầm khoảng 8-10 phút sau vào lại kiểm tra thấy nó đã có tích xanh là đã xong.

III/ Sử dụng:
DOH, DOT ở bước "chuẩn bị" để thêm vào thiết bị sử dụng thôi. Chi tiết xem thêm ở thread NextDNS
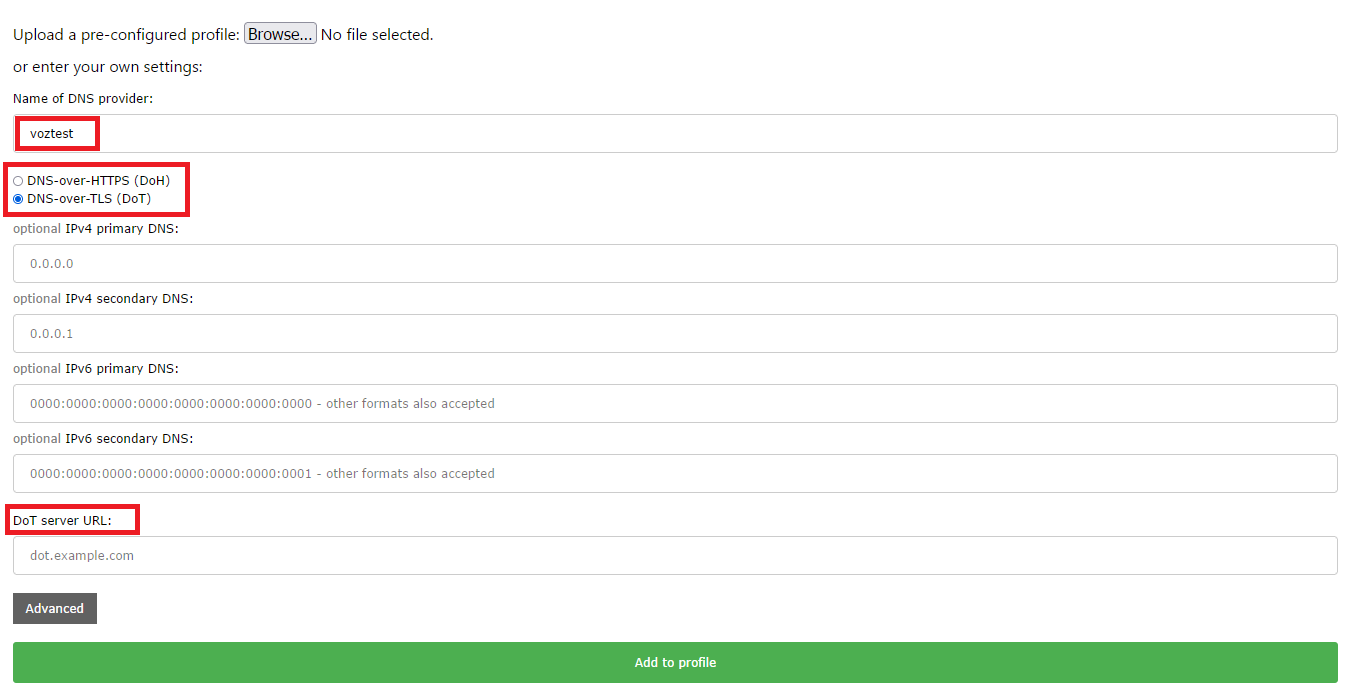
Đối với thiết bị iOS, Macbook thì ko có sẵn profile như bên NextDns thì vào trang web này:
DNS Profile Creator (https://dns.notjakob.com/tool.html)
Điền tên profile tùy sở thích, chọn DOT. Mục DoT server URL thì điền url ở bước "chuẩn bị"
NamwvKO.png

Bước tiếp theo bấm Sign profile, rồi bấm Download Profile

III/ Nâng cao:
Cách bypass các website không vào được:
thảo luận - Hướng dẫn dùng Cloudflare Zero Trust (https://voz.vn/t/huong-dan-dung-cloudflare-zero-trust.822971/post-27071761)
Cách thêm DDNS vào trong CF:
Cách 1:
https://voz.vn/t/huong-dan-dung-cloudflare-zero-trust.822971/post-27865653
Cách 2:
thảo luận - Hướng dẫn dùng Cloudflare Zero Trust (https://voz.vn/t/huong-dan-dung-cloudflare-zero-trust.822971/post-27197765)

Backup hình: https://imgur.com/a/ZvmX2SU
Bác đã thử cái FAST_MODE chưa ạ. Theo như em đọc thì nếu ko thêm fastmode thì nó chạy ở 429 response mỗi 5 phút. Và giờ mình thêm cái variables FastMode giá trị 1200 sẽ nâng lên thành 1200 response mỗi 5 phút
 

Tệp đính kèm

  • Screenshot_2023-10-26-15-51-25-216_com.kiwibrowser.browser.jpg
    Screenshot_2023-10-26-15-51-25-216_com.kiwibrowser.browser.jpg
    532,1 KB · Lượt xem: 61
Tôi bị ZaloPay phần Nạp 3G/4G đây, xem log thì ko cấm zalopay gì, ko biết nó có liên quan đến cái qc nào thông dụng mà bị cấm ko thôi
Thử allow mấy cái này hoặc từng cái
  • app-measurement.com
  • google-analytics.com
  • googletagmanager.com
 
Sửa lần cuối:
Bác đã thử cái FAST_MODE chưa ạ. Theo như em đọc thì nếu ko thêm fastmode thì nó chạy ở 429 response mỗi 5 phút. Và giờ mình thêm cái variables FastMode giá trị 1200 sẽ nâng lên thành 1200 response mỗi 5 phút
Có thể bác nhầm r, CF sẽ giới hạn 1200 requests mỗi 5 phút tới server, bất kể là bạn request qua API, hay ngay trên CF thì cũng tính là request có limit, nếu bạn vượt 1200 requests trong 5 phút thì API không hoạt động, sẽ trả về lỗi với mã 429 dưới chân giao diện hoặc với API thì sẽ trả về 429 khi nhận phản hồi từ CF
 
Có thể bác nhầm r, CF sẽ giới hạn 1200 requests mỗi 5 phút tới server, bất kể là bạn request qua API, hay ngay trên CF thì cũng tính là request có limit, nếu bạn vượt 1200 requests trong 5 phút thì API không hoạt động, sẽ trả về lỗi với mã 429 dưới chân giao diện hoặc với API thì sẽ trả về 429 khi nhận phản hồi từ CF
Vậy set FastMode trong repo giá trị bao nhiêu bác nhỉ.
 
Vậy set FastMode trong repo giá trị bao nhiêu bác nhỉ.
Để 1 nha bác, 1 vs 0 giống như bật tắt vậy ý.
Fast mode hiểu là thay vì mình request chậm tới CF API, kiểu phải đợi 200ms để tiếp tục request tiếp theo, thì mình gửi nguyên hết tất cả request tới luôn một lần cho CF xử lí, giới hạn 1200 requests để bạn không gửi quá nhiều làm quá tải máy chủ ấy mà.
 

Thống kê chủ đề

Ngày tạo
Fioren,
Người trả lời cuối
tuananhhd88,
Trả lời
4.335
Lượt xem
418.173
Quay lại
Lên đầu trang