có thể cho m hỏi chút là phần Static bạn để ip là gì nhỉ. M để ip như ở trang setup bị lỗiĐể chút coi lại thử xem sao, chứ nó không có block gì hết trơn.
Xem tệp đính kèm 1999461Xem tệp đính kèm 1999462
Xem tệp đính kèm 1999463

Bạn đang dùng trình duyệt đã lỗi thời. Trình duyệt có thể không hiển thị đúng trang web này hoặc các trang web khác.
Bạn nên nâng cấp hoặc dùng một trình duyệt khác.
Bạn nên nâng cấp hoặc dùng một trình duyệt khác.
thảo luận Hướng dẫn dùng Cloudflare Zero Trust
- Người tạo chủ đề Fioren
- Ngày bắt đầu


minhchien0207
Senior Member
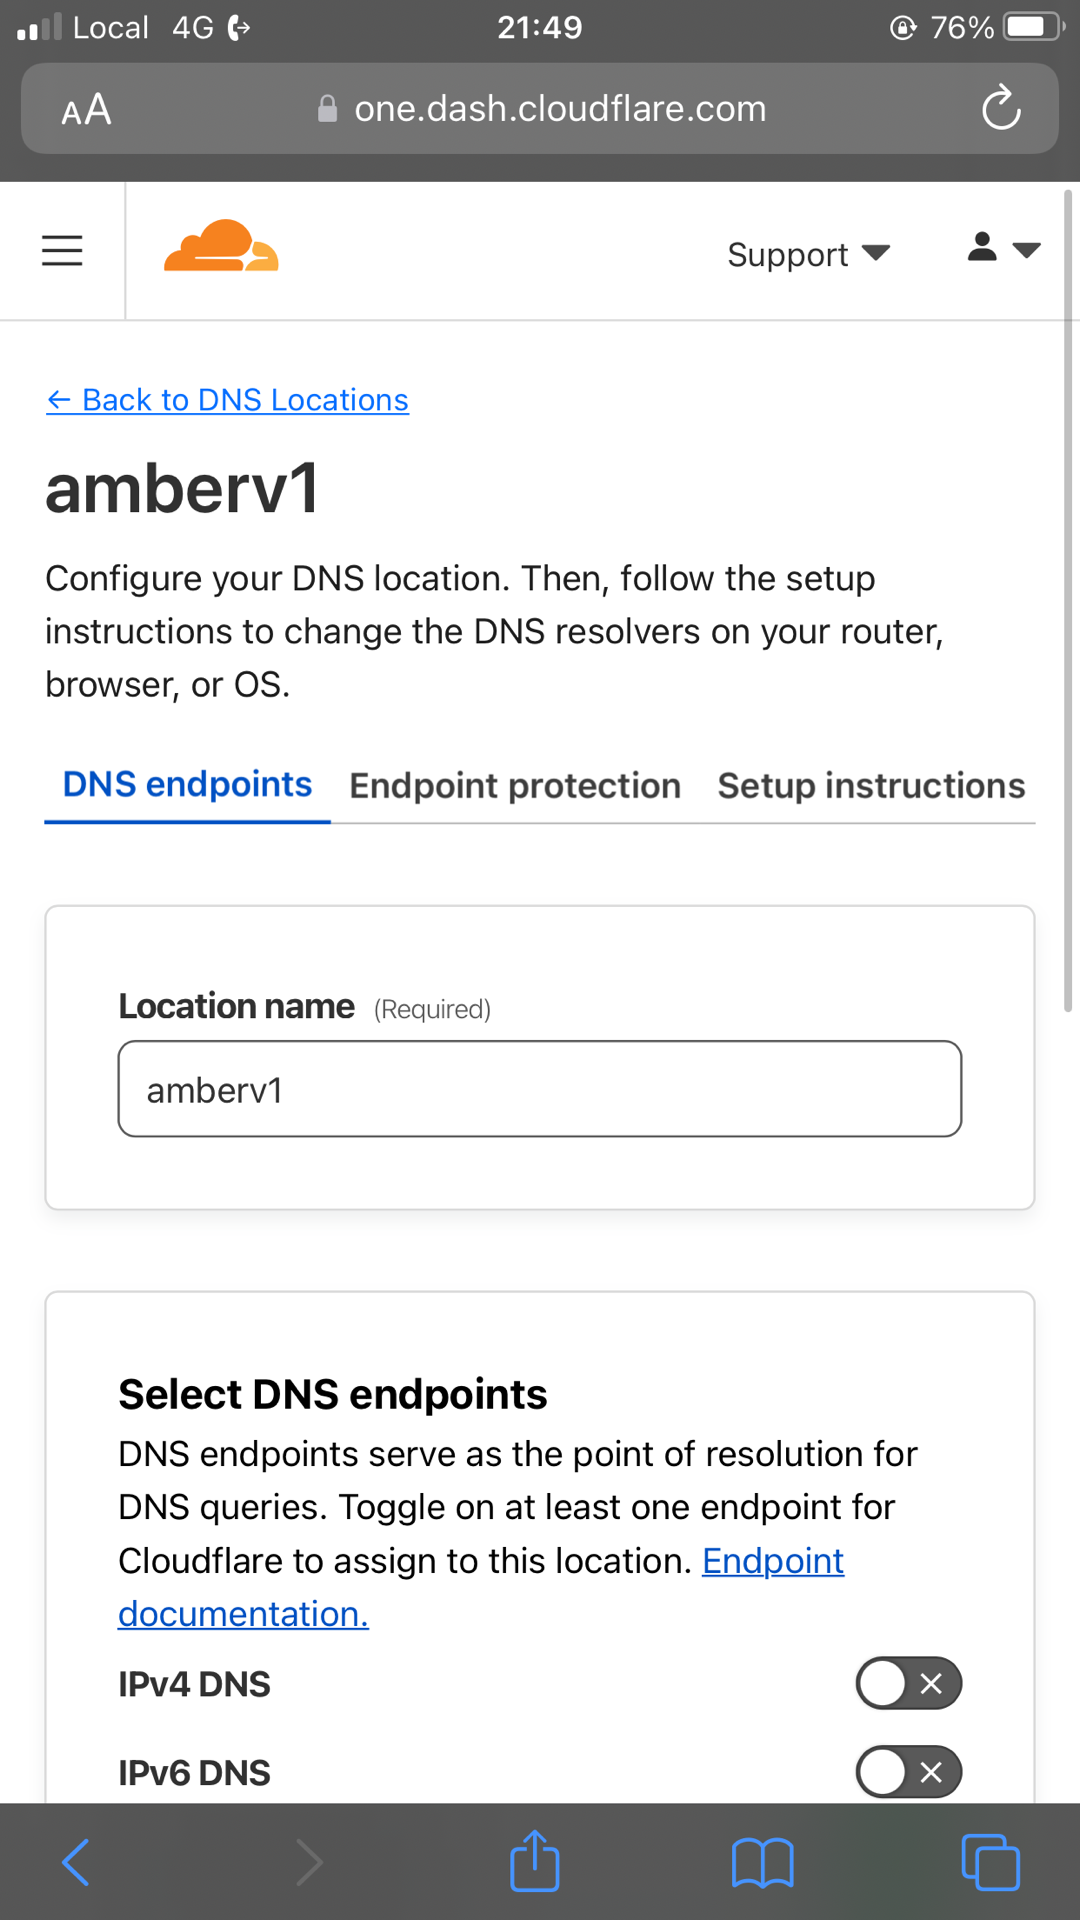
trong phần Gateweay/DNS Location mới được cập nhật 1 loạt , có gì cần lưu ý không các bác nhỉ, em thấy có mục IPv4 endpoint filtering and location matching này mới mà ko thấy trùng với IP hiện tại
minhchien0207
Senior Member
ý của em là cái phần đó là 1 trong các ipv4 cũ, giờ em đang ipv4 khác, nhà mạng xoay liên tục mà, thì mục đấy có ảnh hưởng gì không bác, vì em cũng ko tắt được hoặc cập nhật được ipv4 hiện tại được ấyYour plan only supports shared endpoints. Dedicated IPv4 DNS endpoints are available on our Enterprise plans. Learn more about plan types.
Nạp lần đầu đi không có xài chùa ipv4 nữa đâu

k nạp tiền là tự nó tắt thôi lo gì.ý của em là cái phần đó là 1 trong các ipv4 cũ, giờ em đang ipv4 khác, nhà mạng xoay liên tục mà, thì mục đấy có ảnh hưởng gì không bác, vì em cũng ko tắt được hoặc cập nhật được ipv4 hiện tại được ấy

amberv1
Senior Member
Nếu sử dụng doh, dot thì không cần quan tâm cái ipv4 này, nếu không phải dùng ddns để cập nhật cái này mỗi khi ip đổi
vậy thì tắt Ipv4&6 hả thím

via theNEXTvoz for iPhone

supperchym
Senior Member
Có bắt nạp theo tháng ko mod nhỉ @@, đang tính để xài port 853 mà nạp theo tháng thì thôi vậyYour plan only supports shared endpoints. Dedicated IPv4 DNS endpoints are available on our Enterprise plans. Learn more about plan types.
Nạp lần đầu đi không có xài chùa ipv4 nữa đâu
ipv6 vẫn xài bt mà tắt chi
ghi liên hệ sale ko rõ, mà nhìn mấy gói thấp hơn ghi 5$/tháng/userCó bắt nạp theo tháng ko mod nhỉ @@, đang tính để xài port 853 mà nạp theo tháng thì thôi vậy
Mà port 853 thì lq gì plain dns đâu 
supperchym
Senior Member
Mua cái domain làm DoT ấy mod, DoH thì ngon rồi mà DoT thì tịt, thằng android củ chuối nó lại bỏ DoH, tắt cái đám mây thì đc mà 1 2 hôm thấy đông khách viếng thăm quá. Lên đít đỏ có thằng tây lông bẩu free ko cho xài port 853 làm DoT.ipv6 vẫn xài bt mà tắt chi
ghi liên hệ sale ko rõ, mà nhìn mấy gói thấp hơn ghi 5$/tháng/user
Khách viếng thăm thì làm cái tường lửa cho ip/range vn vào thôi :vMua cái domain làm DoT ấy mod, DoH thì ngon rồi mà DoT thì tịt, thằng android củ chuối nó lại bỏ DoH, tắt cái đám mây thì đc mà 1 2 hôm thấy đông khách viếng thăm quá. Lên đít đỏ có thằng tây lông bẩu free ko cho xài port 853 làm DoT.

Doraemon309
Senior Member
Cho em hỏi xíu về phần doh zero trust trên mikrotik:Mò từ từ fency. Toàn mần theo guide mấy cái github action, flow, codespace là chịu.
Fency bê lên wireguard mik thử chưa ?
Mình mới bê lên thì lòi ra dns leak.
1 . Đang để doh của next trên router.
Xem tệp đính kèm 2516694
Khi xài NExt DNS thì : Mà test lòi ra 2 dns, 1 cái của next , 1 cái của cf
Xem tệp đính kèm 2516693
2. Test DNS với DoH CF 0 Trust thì :
Xem tệp đính kèm 2516692
Anh lấy doh của zero trust để dán phải không ạ?
Static DNS là ta chỉ việc lấy DNS của DNS zero trust dán vào mục đó?
Certificate anh download từ zero trust về luôn?

ppptran
Senior Member
Đúng rồi bạnCho em hỏi xíu về phần doh zero trust trên mikrotik:
Anh lấy doh của zero trust để dán phải không ạ?
Static DNS là ta chỉ việc lấy DNS của DNS zero trust dán vào mục đó?
Certificate anh download từ zero trust về luôn?
Static DNS của Zero trust trong MIk nó như vầy
Vô Ip -> DNS -> Static:
Tạo New Entry : xxxxx6em.cloudflare-gateway.com --> IP : 104.16.248.249
Thêm 1 cái nữa : xxxxx6em.cloudflare-gateway.com --> IP: 104.16.249.249
Trong Ip -> DNS : Để DOH server dạng này :
Allow Remore Reqyest = Yes
Trong phần Server trên cái Dynamic Server ( 2 cái này phải trống ) Nếu 1 trong 2 có giá trị ở đây , thì cái phần Server xóa đi, phần dynamic server là nó có ( 1 là trong pppoe chọn use peer dns , untick cái này đi ; 2 là nếu xài dhcp client thì nó nằm chỗ use peer dns trong dhcp client)
Certificates thì xài cái general ấy
Vô Winbox, terminal gõ :
/tool fetch url=https://curl.se/ca/cacert.pem
/certificate import file-name=cacert.pem passphrase=""
Là nó fetch rồi import certificates về ( chú ý , lúc này nên để dns server là 1.1.1.1 để router nó có mạng , rồi sau đó mới để trống)
Chú ý: synctime cho Mik ( vô System -> NTP client, điền mấy cái time ip vô, vnpt nó block port của time 123, có thể phải xài nat rule forward port 123 này.)
IP _> FIrewall -> NAT
chain=srnat , protocol = 17 udp , src port = 123 , out interface = pppoe-out1 , action = masquesrade , to port : 20005
Xong kéo cái rule này nằm sau rule masquerade của pppoe-out là ok
Em vô web dnscheck.tools - check your dns resolvers (https://www.dnscheck.tools/) kiểm tra thì thấy có dòng TCP màu đỏ như trong ảnh là bị sao v các bác
Tệp đính kèm

minhchien0207
Senior Member
đôi khi lag nên trong quá trình test có thể timeout 1 số request nên nó báo thế, bác test vài lần sẽ có vài lần có thể bịEm vô web dnscheck.tools - check your dns resolvers (https://www.dnscheck.tools/) kiểm tra thì thấy có dòng TCP màu đỏ như trong ảnh là bị sao v các bác
Thanks bác, em mới test lại h ngon rồiđôi khi lag nên trong quá trình test có thể timeout 1 số request nên nó báo thế, bác test vài lần sẽ có vài lần có thể bị

Tệp đính kèm


ppptran
Senior Member
DoD kinh nhể ?Cho e hỏi sao máy e lại có ip bên mỹ trong khi e k hề dùng vpn
Department of Defense à ? ảo diệu
ppptran
Senior Member
Ngặt nổi toàn IP range vn vào mới kinh dịKhách viếng thăm thì làm cái tường lửa cho ip/range vn vào thôi :v
supperchym
Cái đấy sao à bác, e gà mờ nên k hiểuDoD kinh nhể ?
Department of Defense à ? ảo diệu
Chủ đề tương tự

- Trả lời
- 4
- Lượt xem
- 1K

- Trả lời
- 4
- Lượt xem
- 1K


- Trả lời
- 9
- Lượt xem
- 516


- Trả lời
- 59
- Lượt xem
- 7K

- Trả lời
- 3
- Lượt xem
- 336
