
Bạn đang dùng trình duyệt đã lỗi thời. Trình duyệt có thể không hiển thị đúng trang web này hoặc các trang web khác.
Bạn nên nâng cấp hoặc dùng một trình duyệt khác.
Bạn nên nâng cấp hoặc dùng một trình duyệt khác.
thảo luận Hướng dẫn dùng Cloudflare Zero Trust
- Người tạo chủ đề Fioren
- Ngày bắt đầu


nvnstar
Member
không giới hạnEm hỏi chút nếu chỉ dùng DNS thôi thì free plan cũng chỉ được 300k request thôi hả thím, hay là không giới hạn?


hung319
Senior Member
300k rule ko giới hạn request áEm hỏi chút nếu chỉ dùng DNS thôi thì free plan cũng chỉ được 300k request thôi hả thím, hay là không giới hạn?

HieuNibba91
Senior Member
Các thím cho e hỏi block list kia vẫn còn hiệu lực đúng không? E chạy action trên git báo create main thành công rồi mà vẫn không thấy block chi cả. Thêm cả list của hostvn r 
nvnstar
Member
Còn chứ thím, thím có đang dùng DoH không ?Các thím cho e hỏi block list kia vẫn còn hiệu lực đúng không? E chạy action trên git báo create main thành công rồi mà vẫn không thấy block chi cả. Thêm cả list của hostvn r
HieuNibba91
Senior Member
E dùng DoH là chính mà, e mới check lại thì push to container reg đag fail. Do trong file main.yml có trỏ tới branch tên là v1 như nì. Không biết em có hiểu đúng ko nmaCòn chứ thím, thím có đang dùng DoH không ?
YAML:
ref: "main"
YAML:
jobs:
  cgps:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v4
        with:
          repository: "mrrfv/cloudflare-gateway-pihole-scripts"
          ref: "v1"
Edit: thui thím ah hehe, e soi lại thread thì thấy ae bảo bỏ cái rèf tới repo của OG r lấy từ repo fork của mình là được rồi. Thanks thím
Sửa lần cuối:
nvnstar
Member
cái này bác tạo lâu rồi đúng không, update lại cái main.yml là đượcE dùng DoH là chính mà, e mới check lại thì push to container reg đag fail. Do trong file main.yml có trỏ tới branch tên là v1 như nì. Không biết em có hiểu đúng ko nmamới đúng chứ nhỉ...YAML:ref: "main"
YAML:jobs: cgps: runs-on: ubuntu-latest steps: - name: Checkout uses: actions/checkout@v4 with: repository: "mrrfv/cloudflare-gateway-pihole-scripts" ref: "v1"
Edit: thui thím ah hehe, e soi lại thread thì thấy ae bảo bỏ cái rèf tới repo của OG r lấy từ repo fork của mình là được rồi. Thanks thím
Mã:
name: Update Filter Lists
on:
schedule:
- cron: "0 3 * * 1"
push:
branches:
- main
workflow_dispatch:
concurrency:
group: ${{ github.workflow }}-${{ github.ref }}
cancel-in-progress: true
env:
NODE_ENV: production
jobs:
  cgps:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v4
        with:
          repository: "mrrfv/cloudflare-gateway-pihole-scripts"
          ref: "v1"
- name: Install Node.js
uses: actions/setup-node@v4
with:
node-version-file: ".node-version"
- name: Install npm dependencies
run: npm ci
- name: Download allowlists
run: npm run download:allowlist
env:
ALLOWLIST_URLS: ${{ vars.ALLOWLIST_URLS }}
- name: Download blocklists
run: npm run download:blocklist
env:
BLOCKLIST_URLS: ${{ vars.BLOCKLIST_URLS }}
- name: Delete old rules and lists
run: npm run cloudflare-delete
env:
CLOUDFLARE_API_TOKEN: ${{ secrets.CLOUDFLARE_API_TOKEN }}
CLOUDFLARE_ACCOUNT_ID: ${{ secrets.CLOUDFLARE_ACCOUNT_ID }}
CLOUDFLARE_LIST_ITEM_LIMIT: ${{ secrets.CLOUDFLARE_LIST_ITEM_LIMIT }}
DISCORD_WEBHOOK_URL: ${{ secrets.DISCORD_WEBHOOK_URL }}
- name: Create new rules and lists
run: npm run cloudflare-create
env:
BLOCK_PAGE_ENABLED: ${{ vars.BLOCK_PAGE_ENABLED }}
CLOUDFLARE_API_TOKEN: ${{ secrets.CLOUDFLARE_API_TOKEN }}
CLOUDFLARE_ACCOUNT_ID: ${{ secrets.CLOUDFLARE_ACCOUNT_ID }}
CLOUDFLARE_LIST_ITEM_LIMIT: ${{ secrets.CLOUDFLARE_LIST_ITEM_LIMIT }}
DISCORD_WEBHOOK_URL: ${{ secrets.DISCORD_WEBHOOK_URL }}
- name: Send ping request
if: env.PING_URL != ''
run: |
curl "${{ env.PING_URL }}"
env:
PING_URL: ${{ secrets.PING_URL }}
keepalive:
if: github.event_name == 'schedule'
runs-on: ubuntu-latest
permissions:
actions: write
steps:
- uses: liskin/gh-workflow-keepalive@v1
minhchien0207
Senior Member
bác xem ở action create xem có vượt quá 300k rule không, nếu >= 300k là tự lỗi luôn, nên giảm bớt list để sao < 300k rules là chạy bình thườngCác thím cho e hỏi block list kia vẫn còn hiệu lực đúng không? E chạy action trên git báo create main thành công rồi mà vẫn không thấy block chi cả. Thêm cả list của hostvn r

Đây là ví dụ sẽ bị lỗi hôm trước em gặp phải, xóa bớt đi cho tổng dưới 300k là chạy bình thường tiếp
Sửa lần cuối:
xzxcupidxzx
Senior Member
Các bác cho em hỏi em mới mua tên miền mới thay cho tên miền cũ em mới setting lại dns xong. giờ có cần setting lại zero trust hay container trong nas không ạ?


anglelove_199x
Đã tốn tiền
bác nào gửi e lại giúp cái post hướng dẫn vercel với, kiếm hoài ko thây  (
(
minhchien0207
Senior Member
bác nào gửi e lại giúp cái post hướng dẫn vercel với, kiếm hoài ko thây
trang 80 nhé bácnhờ thông tin của ct @nhutthanh22 vercel mở server thêm sv ở vn nên viết 1 bài hướng dẫn để tạo reverse proxy chuyển tiếp server dns cloudflare zerotrust hoặc bất kì server dns nào khác ví dụ adguard dns chẳng hạn về vn để ping tốt hơn, chống cá mập quấy phá.
1/ Github:
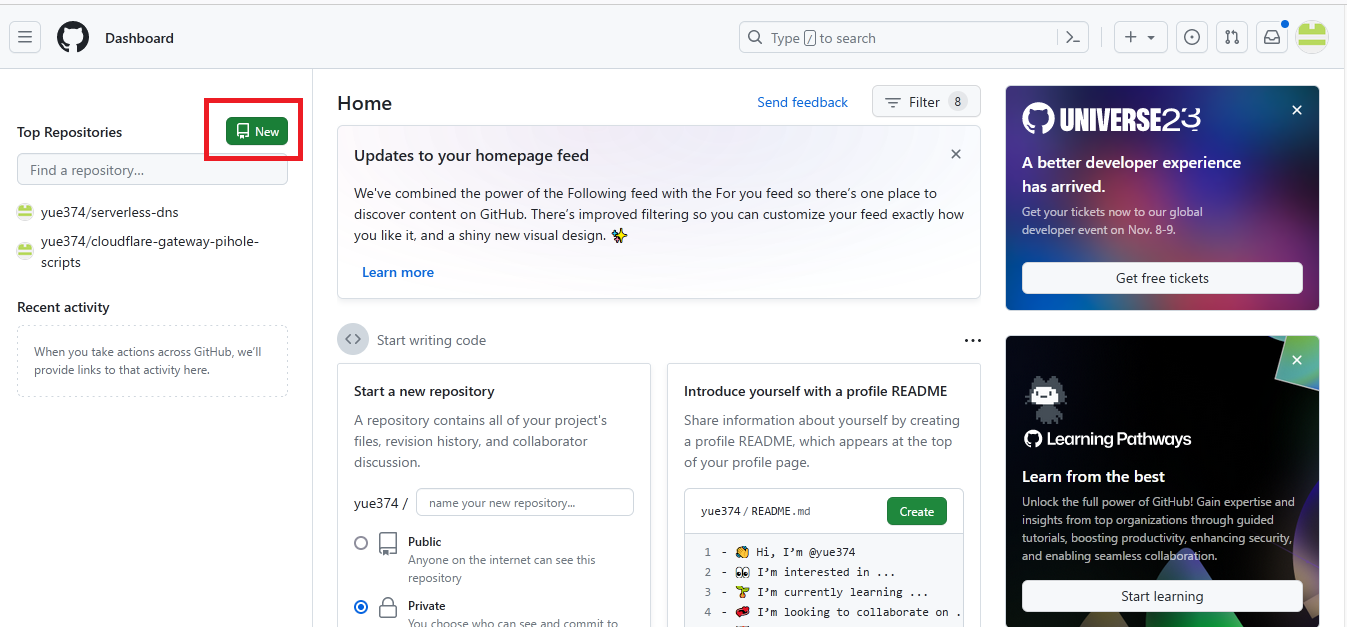
Vào github, tạo repo mới ở đây

Đặt tên repo tùy thích, và nhớ để private, rồi nhấn Create
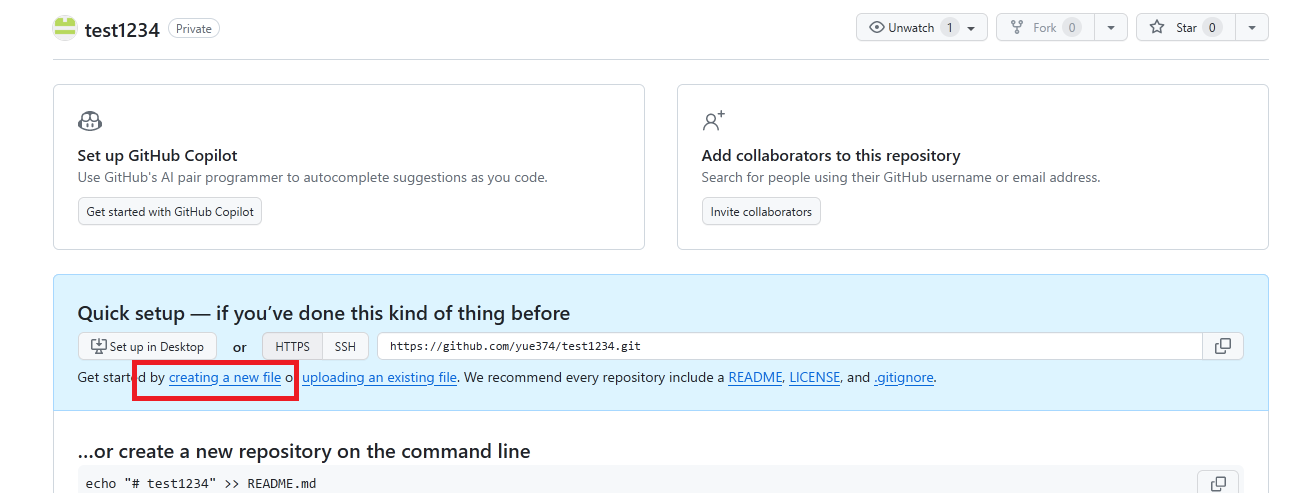
Github chuyển qua trang khác thì nhấn vào đây

Chỗ Name your file đặt là vercel.json
Nội dung như sau:
Trong đóMã:{ "version": 2, "routes": [ {"src": "/(.*)","dest": "https://ABCXYZ.cloudflare-gateway.com/dns-query"} ] }https://ABCXYZ.cloudflare-gateway.com/dns-querylà địa chỉ DOH của cloudflare zero trust (xem lại #1 bước chuẩn bị)
Sau đó bấm Commit change.
2/ Vercel:
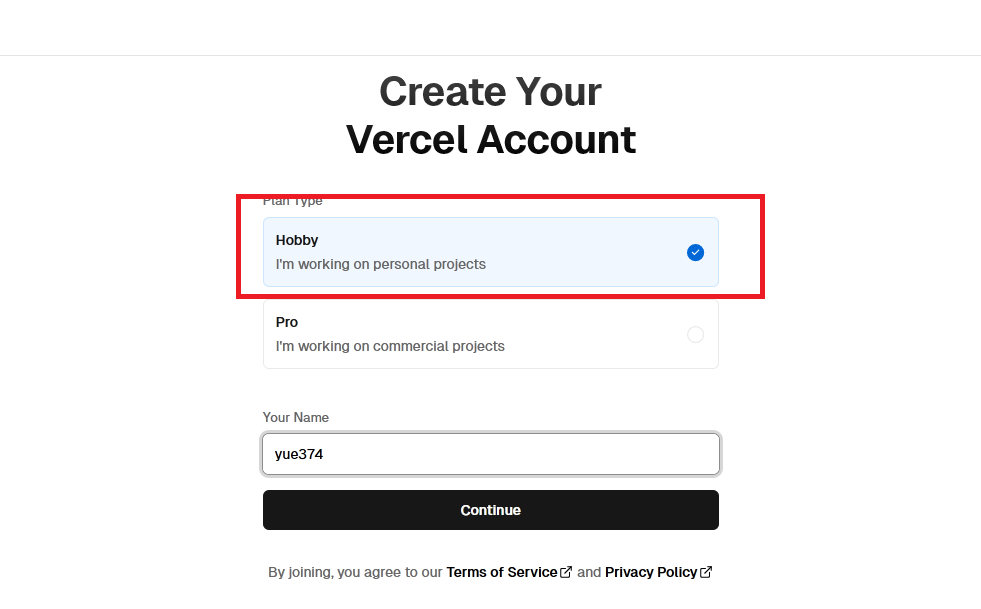
Vào vercel tạo tài khoản nhớ chọn hobby

Sau đó login bằng tài khoản github. Kế tiếp nó sẽ đòi nhập số điện thoại xác minh thì nhập vào...
Sau khi tạo xong tk thì bấm vào đây

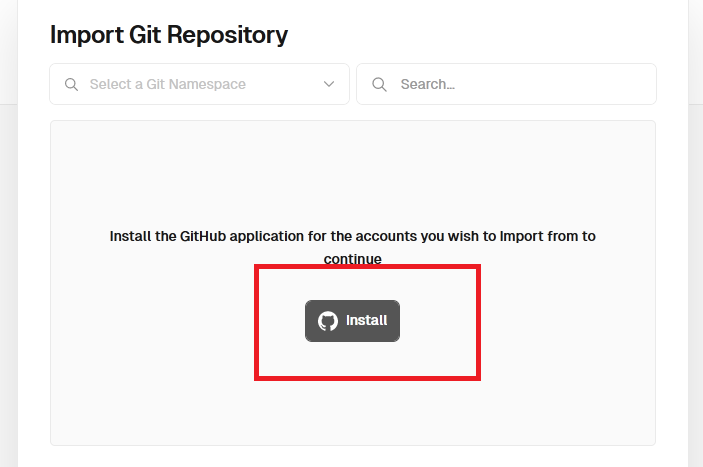
Nó sẽ popup ra một cửa sổ thì bấm Install để cài app vercel vào github
Sau khi cài xong nó sẽ sổ ra các repo có trong tài khoản, chọn cái repo vừa tạo ở bước trên rồi bấm Import

Rồi bấm Deploy

Chờ một lúc sau khi deploy xong thì nó hiện ra bảng như vậy là thành công (nó ghi This page isn't working ... thì kệ nó). Bấm Contiune to dashboard

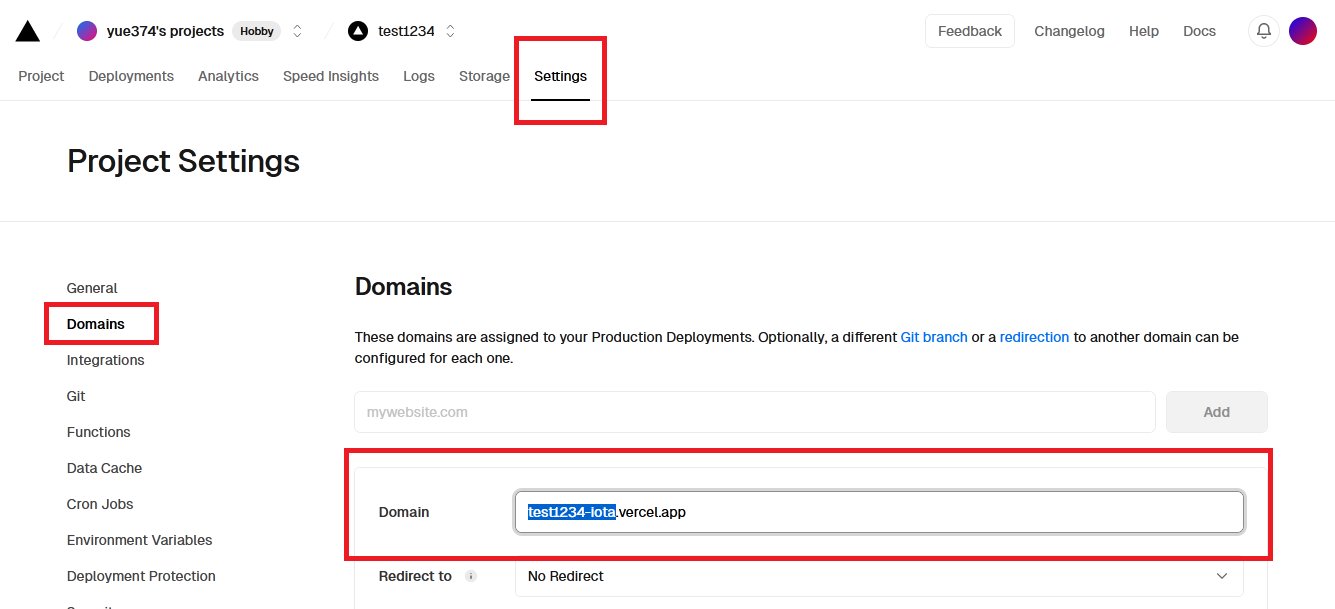
Bảng tiếp theo mục domain sẽ là địa chỉ DoH mới để sử dụng, chỉ cần thêmhttps://là được, ví dụ trong trường hợp này địa chỉ DoH là:https://test1234-iota.vercel.app

Nếu như thấy cái domain này xấu muốn đổi cái khác thì vào đây (có thể đổi miễn phí miễn là đuôi.vercel.applà được, hoặc bạn có domain riêng thì thêm vào)

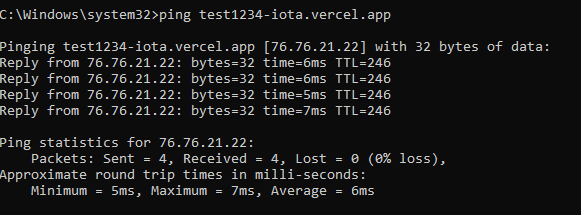
Và phần quan trọng là test ping

Backup hinh: https://imgur.com/a/Yoj9Eph
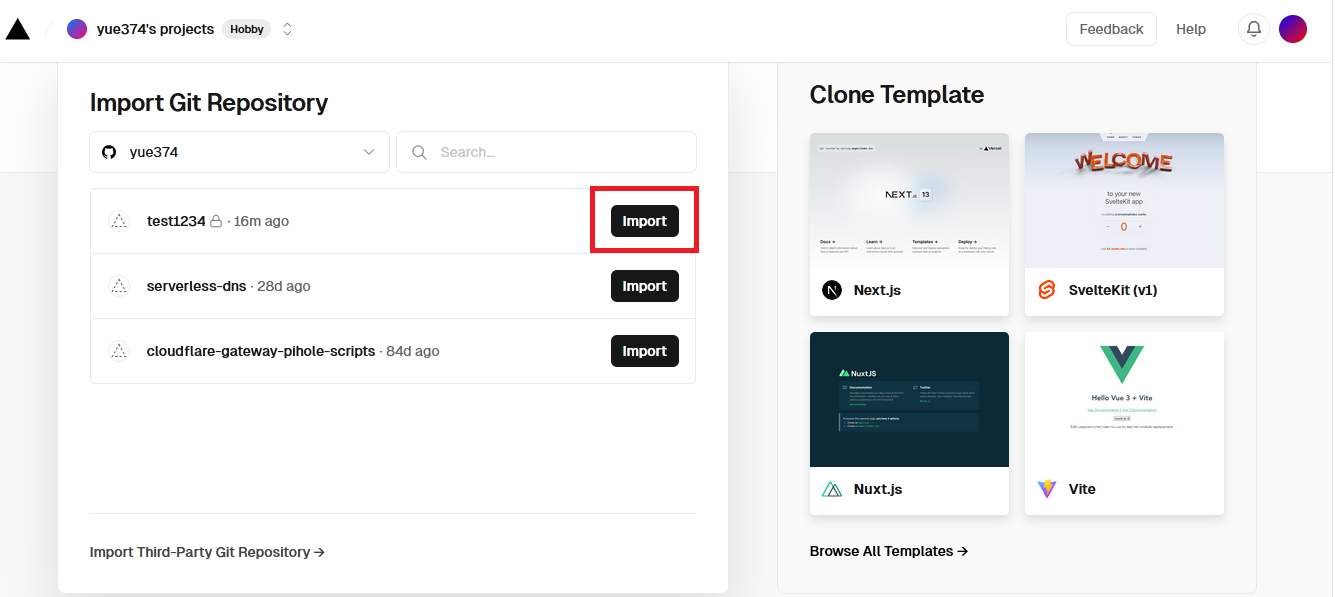
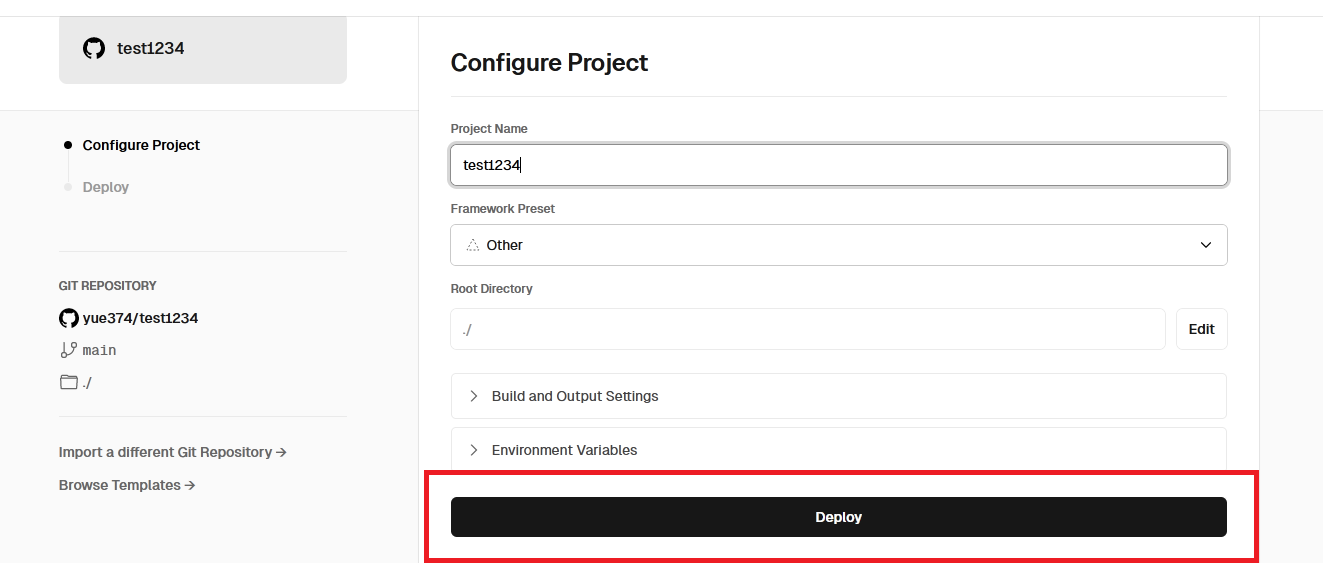
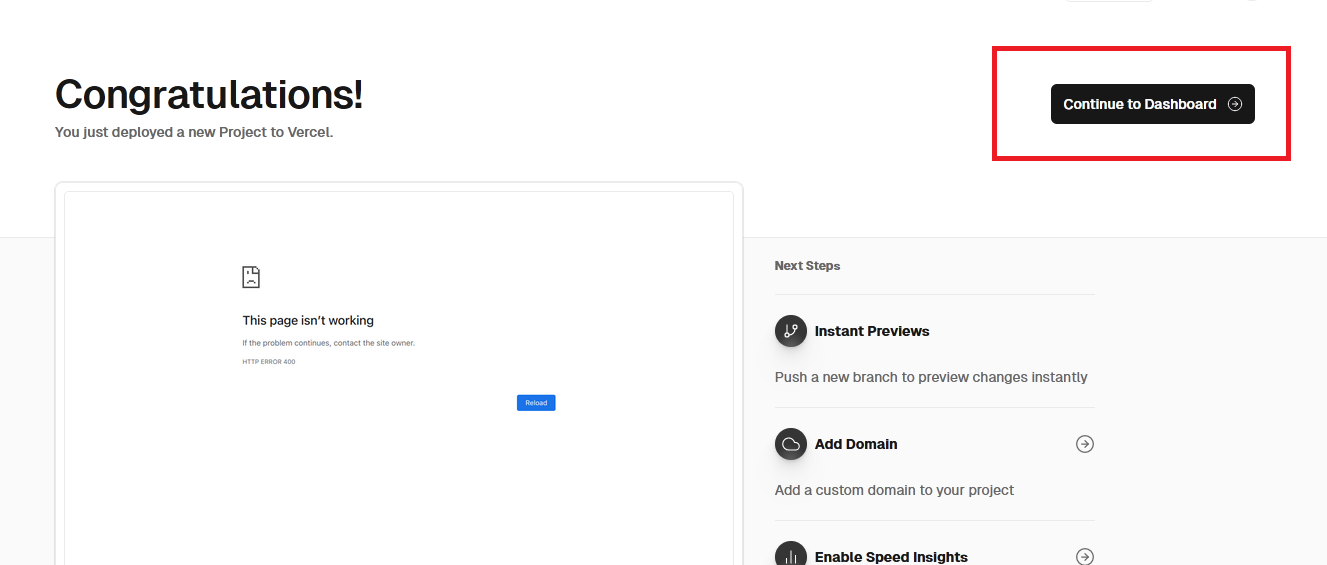
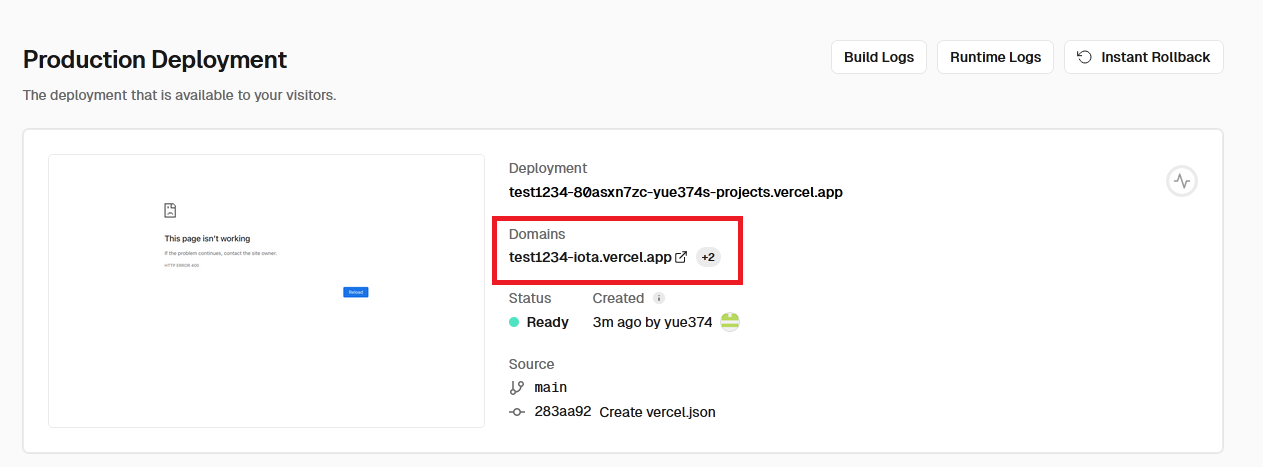



pTalent
Senior Member
cái link đó là DoT mà ...Xem tệp đính kèm 3193931
Mình lấy cái DoH trên cloudflare dashboard bỏ vào "dig" test thử thì báo TLS là do gì vậy mấy thím? Thêm DoH đó vào Edge, AdGuardHome thì vẫn xài bình thường, ko lỗi.
Vả lại mình có policy này để chặn 2 tên miền dưới đây. Nhưng hình như không hoạt động được
Xem tệp đính kèm 3193933
Xem tệp đính kèm 3193950
dig +tls @YOURID.cloudflare-gateway.com example.comcòn block domain thì dùng OR chứ ai lại AND


Nightcall
Member
cái link đó là DoT mà ...dig +tls @YOURID.cloudflare-gateway.com example.com
còn block domain thì dùng OR chứ ai lại AND

DoH mà thím. Btw, đổi
dig +tls.... thì có respond 

tranduyquang
Senior Member
Mình có tk zero reg theo #1 rồi, nhờ bác nào hướng đẫn xuất wireguard để chạy trên android cho app yt music revance với (mình ở Hàn nên yt music yc phải trả $). Thanks!

giaanvu
Senior Member
Đây anhMình có tk zero reg theo #1 rồi, nhờ bác nào hướng đẫn xuất wireguard để chạy trên android cho app yt music revance với (mình ở Hàn nên yt music yc phải trả $). Thanks!
Post in thread 'Hướng dẫn dùng Cloudflare Zero Trust' thảo luận - Hướng dẫn dùng Cloudflare Zero Trust (https://voz.vn/t/huong-dan-dung-cloudflare-zero-trust.822971/post-32011119)
tranduyquang
Senior Member
Làm sao để dùng cho mỗi yt music bác nhỉ? Còn lại thì sẽ k qua vpn ấy.Đây anh
Post in thread 'Hướng dẫn dùng Cloudflare Zero Trust' thảo luận - Hướng dẫn dùng Cloudflare Zero Trust (https://voz.vn/t/huong-dan-dung-cloudflare-zero-trust.822971/post-32011119)
giaanvu
Senior Member
Em ko dùng wireguard nên ko rõ anh ag.Làm sao để dùng cho mỗi yt music bác nhỉ? Còn lại thì sẽ k qua vpn ấy.
hung319
Senior Member
bác kiếm con wireguard client nào có white list ấy muốn sài cái nào thì thêm vôLàm sao để dùng cho mỗi yt music bác nhỉ? Còn lại thì sẽ k qua vpn ấy.
tranduyquang
Senior Member
Đã đc bác kia hd cài trong app wireguard bác àbác kiếm con wireguard client nào có white list ấy muốn sài cái nào thì thêm vô
Chủ đề tương tự

- Trả lời
- 4
- Lượt xem
- 1K

- Trả lời
- 4
- Lượt xem
- 1K


- Trả lời
- 9
- Lượt xem
- 528


- Trả lời
- 59
- Lượt xem
- 7K

- Trả lời
- 3
- Lượt xem
- 352
