thảo luận Tất tần tật về dịch vụ nextDNS

  • Người tạo chủ đề Người tạo chủ đề Fioren
  • Ngày bắt đầu Ngày bắt đầu
NA server thím, hồi 2010 tạo cái account chơi với mấy đứa bạn giờ ai về nc nấy lâu lâu làm vài ván, ping tầm 220. Còn server VN thì ko sao ping ổn ko vấn đề có điều solo chán :D

Ba cái exitlag gì đó hả? Xài thử thấy nó giả giả, ping tầm 180ms mà lag.. Trong khi 210-220ms Latency, bufferbloat thì test toàn ~1-3ms, A+, chơi ko bị delay này nọ.
Tưởng DNS bị gì nên ra IP sai vị trí, thì ra là thím chọn server quốc tế ở xa. Cái này chọn nhà mạng khác rồi, mình test thử trên web này LOL đi NA tới 320ms lận LOL Ping Test - League of Legends ping- GameServerPing.com (https://gameserverping.com/lol)
 
Tưởng DNS bị gì nên ra IP sai vị trí, thì ra là thím chọn server quốc tế ở xa. Cái này chọn nhà mạng khác rồi, mình test thử trên web này LOL đi NA tới 320ms lận LOL Ping Test - League of Legends ping- GameServerPing.com (https://gameserverping.com/lol)
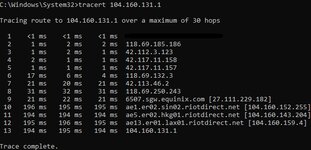
Vừa test thử, NA server ping 225ms. Mình ping IP 104.160.131.1 thì tầm 195ms ( chả biết phải IP của NA server ko). Mà cũng tùy dãy IP của FPT, có cái 180ms, có cái hơn 250ms (đừng mua ultrafast:burn_joss_stick:) . Tại bạn bè toàn chơi ở NA thành ra muốn chơi chung thì nhảy qua NA chơi.
 

Tệp đính kèm

  • nalol.jpg
    nalol.jpg
    70,7 KB · Lượt xem: 93
Vừa test thử, NA server ping 225ms. Mình ping IP 104.160.131.1 thì tầm 195ms ( chả biết phải IP của NA server ko). Mà cũng tùy dãy IP của FPT, có cái 180ms, có cái hơn 250ms (đừng mua ultrafast:burn_joss_stick:) . Tại bạn bè toàn chơi ở NA thành ra muốn chơi chung thì nhảy qua NA chơi.
Server quốc tế thì chọn nhà mạng ping đi quốc tế ổn định vào giờ cao điểm nữa mới được. Còn DNS làm nhiệm vụ phân giải đến server CDN gần mình nhất, chứ chỉ định chọn server ở xa mà nhà mạng định tuyến kém thì ping cao chơi game combat khỏi thấy hình :surrender:
 
Server quốc tế thì chọn nhà mạng ping đi quốc tế ổn định vào giờ cao điểm nữa mới được. Còn DNS làm nhiệm vụ phân giải đến server CDN gần mình nhất, chứ chỉ định chọn server ở xa mà nhà mạng định tuyến kém thì ping cao chơi game combat khỏi thấy hình :surrender:
Hồi lúc xài DNS cloudflare, adguard, quad9 thì ping toàn trên 240ms. Sau chuyển qua unbound recursive dns mà thấy hơi nhột nhột vì dns là public ip của FPT, ping cũng ok, mạng truy cập cũng ko bị thấy giới hạn gì. Giờ sang nextdns thì thấy chơi cũng ổn, ping 210~220ms mà ko lag ko gì hết. M xài opnsense - adguard, trc có vọc cái traffic shaping giờ bỏ luôn vì mạng 1Gbps rồi, test bufferbloat latency toàn A+. Chắc khỏi màu mè thêm chi cho mệt :D

Mà có cái này hơi kỳ, lúc clear cache trong adguard, reset logs này nọ thì truy cập web nào cũng đc, sau 1 thời gian thi 1 vài web-mà-ai-cũng-biết ko vô đc ( hồi trước medium còn bị chặn luôn) , ping tới phản hồi thì vẫn ok. Đc biết fpt ko giới hạn gì hết, cho thoải mái, ông nội kỹ thuật nói vậy. Thím có kn vụ này ko?

Edit: Công nhận dns lightnode-sgn-1 và greencloud-sgn-1 lẹ thật. Tối qua thử cài vô Unbound DoT, hơn hẳn cloudflare/adguard/google nhiều. Màu mè làm cái rule force rdr dns qua port 53, vì adguard home plugin trên OPNsense mặc định là 53, nên set unbound port: 53530, trên Adguard home DNS để ip localhost:53530 (dns & boostrap & reserve dns) về lại Unbound - DoT nextdns Upstream ( thằng này khi nào có hỗ trợ QUIC nữa thì ngon). Tính bỏ adguard để xài mỗi cái Zenarmor xem sao, thấy có vẻ ngon, ngoài block ADs, có block DNS over HTTPS thử trên điện thoại mấy đưa nhỏ hết bypass đc bằng vpn,wrap này nọ đc :D
 

Tệp đính kèm

  • unboundstats.jpg
    unboundstats.jpg
    107,2 KB · Lượt xem: 89
  • ZA.jpg
    ZA.jpg
    95,7 KB · Lượt xem: 84
Sửa lần cuối:
tưởng dns0 bật mấy cái đó chứ chủ tịt :shame:
dns0 zero thì có bật, mà còn nhiều hơn nữa. Có chặn cái Newly Active Domains (NAD), mà bữa bên thớt cloudflare zero trust có thím bật cái này chặn luôn tên miền của znews mới nữa. Bên controld chặn nhiều hơn thêm mấy rule mới để lọc nhiều hơn, tỷ lệ dính chặn nhầm nhiều hơn.
Screenshot 2024-01-04 143630.png
 
Hồi lúc xài DNS cloudflare, adguard, quad9 thì ping toàn trên 240ms. Sau chuyển qua unbound recursive dns mà thấy hơi nhột nhột vì dns là public ip của FPT, ping cũng ok, mạng truy cập cũng ko bị thấy giới hạn gì. Giờ sang nextdns thì thấy chơi cũng ổn, ping 210~220ms mà ko lag ko gì hết. M xài opnsense - adguard, trc có vọc cái traffic shaping giờ bỏ luôn vì mạng 1Gbps rồi, test bufferbloat latency toàn A+. Chắc khỏi màu mè thêm chi cho mệt :D

Mà có cái này hơi kỳ, lúc clear cache trong adguard, reset logs này nọ thì truy cập web nào cũng đc, sau 1 thời gian thi 1 vài web-mà-ai-cũng-biết ko vô đc ( hồi trước medium còn bị chặn luôn) , ping tới phản hồi thì vẫn ok. Đc biết fpt ko giới hạn gì hết, cho thoải mái, ông nội kỹ thuật nói vậy. Thím có kn vụ này ko?

Edit: Công nhận dns lightnode-sgn-1 và greencloud-sgn-1 lẹ thật. Tối qua thử cài vô Unbound DoT, hơn hẳn cloudflare/adguard/google nhiều. Màu mè làm cái rule force rdr dns qua port 53, vì adguard home plugin trên OPNsense mặc định là 53, nên set unbound port: 53530, trên Adguard home DNS để ip localhost:53530 (dns & boostrap & reserve dns) về lại Unbound - DoT nextdns Upstream ( thằng này khi nào có hỗ trợ QUIC nữa thì ngon). Tính bỏ adguard để xài mỗi cái Zenarmor xem sao, thấy có vẻ ngon, ngoài block ADs, có block DNS over HTTPS thử trên điện thoại mấy đưa nhỏ hết bypass đc bằng vpn,wrap này nọ đc :D
- Dùng Unbound public cái IP WAN cho máy chủ DNS thẩm quyền biết cũng k sao đâu. Nhưng vấn đề là để cho Unbound làm đệ quy ổn định thì cần phải có từ 20-25 thiết bị hoạt động liên tục trở lên, mới tạo được cache dns tốt.

- Về phần web k truy cập, thím biết sử dụng lệnh curl k? Dùng lệnh đó để debug quá trình kết nối/bắt tay tới server. Lúc đó sẽ biết có bị chặn bằng DPI hay k.
Mã:
curl -v <tên miền>

- Bởi vậy mình hay dẫn câu dev nextdns hay nói, có server dns trong nước vẫn luôn là tốt nhất. Mình k chuyên về kỹ thuật mạng, nhưng hiểu nôm na thì client sẽ tính RTT đến server, cái nào nhanh và có thời gian phản hồi ngắn nhất client sẽ chọn. Router của mình cũng chuyển tiếp cổng 53 qua DoH của router, để các client sẽ k truy cập lén được.
 
Sửa lần cuối:
Các thím cho hỏi để chặn mấy cái banner 'được tài trợ' chèn trong Nhật ký của Zalo thì trên mục Denylist/NextDNS mình cần chặn thêm địa chỉ nào nhỉ?
 
- Dùng Unbound public cái IP WAN cho máy chủ DNS thẩm quyền biết cũng k sao đâu. Nhưng vấn đề là để cho Unbound làm đệ quy ổn định thì cần phải có từ 20-25 thiết bị hoạt động liên tục trở lên, mới tạo được cache dns tốt.

- Về phần web k truy cập, thím biết sử dụng lệnh curl k? Dùng lệnh đó để debug quá trình kết nối/bắt tay tới server. Lúc đó sẽ biết có bị chặn bằng DPI hay k.
Mã:
curl -v <tên miền>

- Bởi vậy mình hay dẫn câu dev nextdns hay nói, có server dns trong nước vẫn luôn là tốt nhất. Mình k chuyên về kỹ thuật mạng, nhưng hiểu nôm na thì client sẽ tính RTT đến server, cái nào nhanh và có thời gian phản hồi ngắn nhất client sẽ chọn. Router của mình cũng chuyển tiếp cổng 53 qua DoH của router, để các client sẽ k truy cập lén được.
uh xài unbound recursive thì chừng 1 tuần ping giảm xuống. Tweak theo calomel.org cũng ok.

Mình xài OPNsense, phát triển từ hardened Freebsd thì phải. Chắc dùng lệnh Dig hay đại loại đc, lâu quá quên rồi. Trên opnsense có cái capture mode chắc ko biết xài đc ntn, lâu quá phải mò lại :D Hồi trước ntopng plugin trên opnsense, monitor cũng hay có điều load cpu toàn hơn 50 liên tục nên bỏ luôn. Trong nhà mỗi cái nas, vài cái pi nên xài mỗi opnsense+wireguard, tính năng như crowdsec,instrution detection, geoip etc..bỏ hết xài adguard với zenarmor cho lẹ.

Bữa nào rãnh b xài zenarmor thử xem sao, hồi đó hay bị trục trặc giờ thì có vẻ ổn. Test thì thấy chặn đc nhiều thứ ngay cả khi dùng app youtube,tiktok,facebook trên máy khác. Cứ tưởng thằng này chỉ block trên dns level.
 

Tệp đính kèm

  • capturemode.jpg
    capturemode.jpg
    86,6 KB · Lượt xem: 88
Các bác cho em hỏi, NextDNS này có chặn luôn thông báo gmail, outlook, app ngân hàng không nhỉ? Em cài vào cái im ru luôn :burn_joss_stick: :burn_joss_stick:
 

Thống kê chủ đề

Ngày tạo
Fioren,
Người trả lời cuối
iamlordvoldemort,
Trả lời
13.567
Lượt xem
1.190.080
Quay lại
Lên đầu trang