
ppptran
Senior Member
Ô sờ kê mike fen. Đã rủ rê....Hình như tính năng PM không còn trên VOZ, giờ nó gọi là direct messageđã hú hú :]]

Ô sờ kê mike fen. Đã rủ rê....Hình như tính năng PM không còn trên VOZ, giờ nó gọi là direct message

Mạng VPNT tôi đang dùng nó khá nhạy cảm với tiktok, douyin và instagram, dùng DNS lung tung vào các trang này là cực chậm, về vấn đề liên quan tới NextDNS load tiktok thì tôi chỉ test nhanh ở thời điểm viết bài, không chắc kết quả chỉ 1 lần có sai sót gì không, thực tế tôi chỉ dùng NextDNS mặc định trên các thiết bị di động để chặn quảng cáo, 3-4 năm nay dùng ổn, không có gì phàn nàn, đó giờ chưa bao giờ dùng trên PC, vì không đủ request miễn phí :]] đợt này đú thử AGH mới chạy trên Windows, nhớ có test nhanh hiệu năng phân giải NextDNS mấy cụm tại VNVề ECS thì chỉ có 2 DNS OpenDNS và Google DNS Akamai chấp nhận ECS, cho nên Cloudflare Zero Trust có gửi ECS gì cũng ra CDN Akamai ở SIN hay HK. Tương tự, nếu xài NextDNS ultralow, vì IP máy chủ DNS phân giải ở VN thì sẽ ra CDN ở VN ngay nhà mạng của DNS đó (vd greencloud là FPT), từ mạng khác như VNPT hay Viettel truy cập sẽ có hiện tượng chậm (giống như thím test tiktok), do khác mạng.
Quad9 trước đây tôi chưa bao giờ biết tới, đợt này chạy AGH mới dùng thử, khá là có thiện cảm, ngoài chuyện thông tin họ ghi rõ ràng tại trang chủ, các feedback trên github, reddit đều rất tốt, trải nghiệm thực tế phân giải rất nhanh, dùng 1-2 tuần gặp 1 vấn đề khá nhỏ, AGH dù họ quảng cáo cache lưu theo từng subnet, VNPT, FPT, Viettel đều được lưu riêng, đôi lúc vẫn cảm giác kết quả trả về nó khá loạn, sai số quá nhiều từ DNS server, AGH hay đường truyền của user .... tạm vẫn không quá chắc phải do Quad9 không, đổi sang dùng Google DNS thì ổn, chạy 1-2 ngày qua thấy mọi thứ chính xácVề Quad9 hiện tại đang cố gắng liên lạc với VNNIX để mở máy chủ nhưng có vẻ k khả thi, nếu mở được máy chủ ở VN thì mình dự đoán Quad9 sẽ có tốc độ phân giải thấp nhất trong số DNS công cộng. Hầu hết các router/windows mà mình chọt tới đều chỉnh DNS trong DHCP hay card mạng thành 208.67.222.222/9.9.9.11 để tăng thêm cache dns cho 2 dịch vụ này.
Chắc êm rồi hay sao đó :]]mà hiện tại chắc ko cần quan tâm nhiều đến dns nữa quan tâm là thằng nhà mạng, rốt cuộc vnpt đang làm cái quái gì với githubvà quay về chặn dns đi vnpt ơi !!!

có vẻ ổn hơn thật r, nguyên ngày nay e cũng thấy ok rồi ko rõ tương lại ra sao =)Chắc êm rồi hay sao đó :]]

Tầm 2 ngày rồi không thấy github chậm nữa, ping Google cũng về mức 3x rồi, bữa trước hú cho lên 5x-6x :]]
có vẻ ổn hơn thật r, nguyên ngày nay e cũng thấy ok rồi ko rõ tương lại ra sao =)

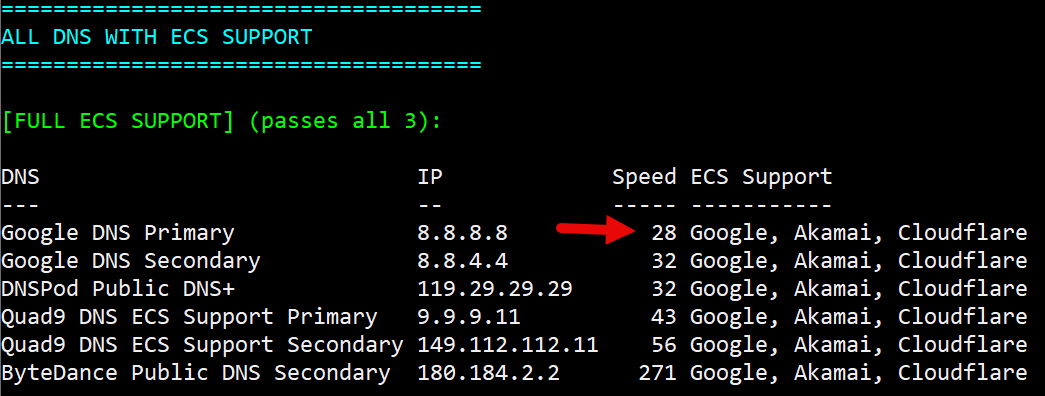
Ở kết quả của đường truyền tại nhà ông, OpenDNS, dãy IP Sandbox nó có hỗ trợ ECS tới domain Google, còn ở đường truyền tôi đang dùng, thì không có, nó ảo là chỗ đó

Qua nhìn ảnh thấy OpenDNS chạy đúng cả ECS Google khá ảo, ảnh này thì chính xác rồiGiờ chạy lại thì giống bác rồi đó, có thể là do mạng lúc đó có gì đấy khác biệt, chiều nay 3h đến 7h mạng 4 chữ họ làm gì đó mất mạng liên tục, nhờ họ ktra reset lại cổng test lại thì ra được thế này
Script này mình góp ý tối ưu mấy thứ sau:Chắc êm rồi hay sao đó :]]
Tầm 2 ngày rồi không thấy github chậm nữa, ping Google cũng về mức 3x rồi, bữa trước hú cho lên 5x-6x :]]
Không hiệu quả, vì không ai biết DNS trước khi kiểm tra nó là cái gìScript này mình góp ý tối ưu mấy thứ sau:
- Loại bỏ các Secondary của máy chủ DNS, do đều là anycast khi truy vấn tới server Primary hay Secondary gì cũng chuyển tiếp về server phân giải phía sau và phụ thuộc vào anycast. VD khi truy vấn 8.8.8.8/8.8.4.4 nếu đuôi .8 quá sin thì đuôi .4 cũng qua sin theo.
- Chỉ kiểm tra các máy chủ k lọc, bỏ qua các máy chủ k lọc để giảm thời gian chờ đợi kiểm tra. VD như Cloudflare DNS (hay Adguard DNS/ControlD) có các máy chủ lọc nội dung là .2 và .3 thì nên lược bỏ, chỉ xài .1 là đủ. Riêng Quad9 thím chỉ test EDNS thì lấy .11 k cần lấy .9.
- Bổ sung thêm kiểm tra các máy chủ IPv6 để làm phong phú hơn cách kiểm tra cũng như kết quả IPv6 sẽ khác với IPv4 để có cách nhìn tổng quan hơn, như ý 1 mình nói bỏ các máy chủ Secondary và thay thế bằng các máy chủ IPv6.
- Một số modem nhà mạng đã chuyển tiếp cổng 53, nên sử dụng DNSv6 có thể sẽ bypass được. Thêm lệnh kiểm tra ban đầu, kiểm tra DNS bị chuyển tiếp thì dừng script, không phải chạy tiếp để tránh sai lệch kết quả. Tham khảo thảo luận - Tất tần tật về dịch vụ nextDNS (https://voz.vn/t/tat-tan-tat-ve-dich-vu-nextdns.522718/post-28367386)
- Bổ sung thêm FlashStart DNS (k có ECS nhưng có máy chủ ở VN) FlashStart - DNS filtering software for Internet Security - FlashStart (https://flashstart.com/)

Chắc nó k tự direct cho anh chứ t vào dc direct sang linkedin.com mà k cần sửa gì cảmình đang gặp vấn đề là bấm vô link nào vd như vn.linkedin.com thì ko load dc trang mà fải sửa lại thành linkedin.com mới load dc.
cái này có cách nào chỉnh trên NextDNS ko ?


buổi tối giờ phải bật warp lên mới update đc game trên steam còn ko để chạy bt thì toàn <20KB/sdcu đứt cáp cái 3 càng lag vl , next thì ổn mà isp k ổntXem tệp đính kèm 3300693
Chọn tới chọn lui chọn hết 1 ngàyTôi chọn tới chọn lui, cuối cùng chốt dùng 8.8.4.4 149.112.112.11 làm main, 194.242.2.2 phụ ở các domain không hỗ trợ ECS và Github :]]

Nghe đồn fpt đang bị ddos nữadcu đứt cáp cái 3 càng lag vl , next thì ổn mà isp k ổntXem tệp đính kèm 3300693

2 tuần nhé :]]Chọn tới chọn lui chọn hết 1 ngày
còn lúc nó đã ngáo, thì gần như không có cách xử lýTối ưu mạng bằng cách tối ưu DNS trước là giảm đc 1 phần rồi, còn lại phụ thuộc định tuyến nhà mạng. Tối qua đầu cầu 7 nổ còn bị đứt kết nối tới cloudflare nữa chứ2 tuần nhé :]]
Lúc nhà mạng Việt Nam ổn định, dùng cái gì cũng xé gió, VPS US cũng vù vù


ko riêng 7 nổ mà vnpt cũng tạch hết luôn!Tối ưu mạng bằng cách tối ưu DNS trước là giảm đc 1 phần rồi, còn lại phụ thuộc định tuyến nhà mạng. Tối qua đầu cầu 7 nổ còn bị đứt kết nối tới cloudflare nữa chứ
AGH nó có sơ lược 5,6 cái giá trị sauTối ưu mạng bằng cách tối ưu DNS trước là giảm đc 1 phần rồi, còn lại phụ thuộc định tuyến nhà mạng. Tối qua đầu cầu 7 nổ còn bị đứt kết nối tới cloudflare nữa chứ
mà đú sang trang trung quốc, dạng douyin thì lết lết lết, điều chỉnh fastest_timeout, upstream_timeout về 1s-3s, DoH https thông thường thì douyin lại vù vù xé gió
Dm ddos cả isp có mà ăn cc àChọn tới chọn lui chọn hết 1 ngày
Nghe đồn fpt đang bị ddos nữa
DoH3 và DoQ truyền dữ liệu trên UDP giống Do53 nên nhanh, nhưng đổi lại DoH3/DoQ ngốn nhiều tài nguyên nên hiện tại còn đang "thử nghiệm"upstream lý thuyết h3 nhanh gần bằng UDP, chênh lệch 3-4ms, nhưng chịu tải cao hơn, h1 nhanh hơn h2, h2 chậm nhất, nhưng khi tải cao thì gánh tốt nhất, khoản ẩn danh hay gì chưa bàn nhé
Chỉ các tiêu chí thế, nên chọn chế độ nào?
-> Vụ này thì sau khi thử tôi thấy DoH https là an toàn, ít lỗi nhất, h3 rất nhanh nhưng trên nhiều trang CDN bị ngáo, có thể nó ngáo với ECS?


