thắc mắc Giúp mình diệt con trojan

  • Người tạo chủ đề Người tạo chủ đề Azzen'Ka
  • Ngày bắt đầu Ngày bắt đầu

Azzen'Ka

Senior Member
Con trojan này đánh cắp tài khoản, mình có cài đặt bảo mật 2 lớp tài khoản Goolge, Facebook nên nó không lấy cắp được. Mỗi khi mình vào YouTube Studio thì YouTube yêu cầu mình xác minh 2 bước. Nói chung là có hoạt động đáng ngờ. Lý do mình bị dính trojan vì lỡ cài đặt phần mềm lậu. Mình xin cám ơn ạ.
!@#.webp
 
Con trojan này đánh cắp tài khoản, mình có cài đặt bảo mật 2 lớp tài khoản Goolge, Facebook nên nó không lấy cắp được. Mỗi khi mình vào YouTube Studio thì YouTube yêu cầu mình xác minh 2 bước. Nói chung là có hoạt động đáng ngờ. Lý do mình bị dính trojan vì lỡ cài đặt phần mềm lậu. Mình xin cám ơn ạ.Xem tệp đính kèm 3721815
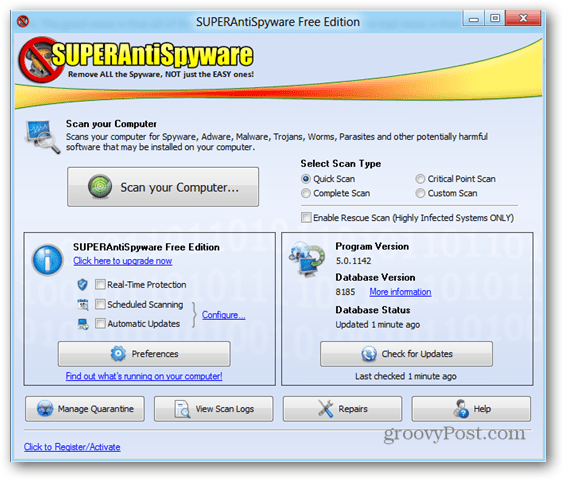
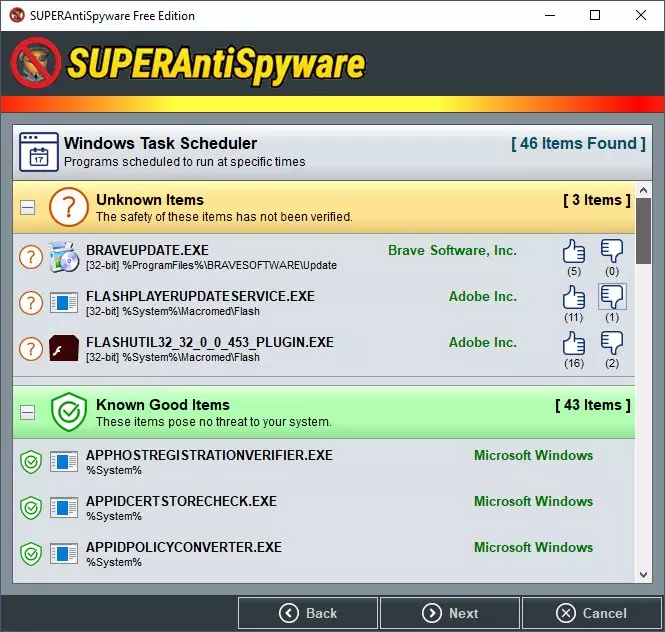
Thêm lựa chọn cài SUPERAntiSpyware, ngắt kết nối internet vô Windows ở chế độ Safe Mode rồi quét.
sshot-13.png

screenshot-superantispyware-17503.webp

superantispyware-scan-results.png
 
Thêm lựa chọn cài SUPERAntiSpyware, ngắt kết nối internet vô Windows ở chế độ Safe Mode rồi quét.
sshot-13.png

screenshot-superantispyware-17503.webp

superantispyware-scan-results.png
Liệu hết được không bác nhỉ. Em mới tải mấy file tài liệu trên mạng mà icloud báo toàn bên mỹ login, facebook cũng cảnh báo đăng nhập suốt. Có cần thiết phải cài lại win không bác
 

Tệp đính kèm

  • IMG_20260725_205605.webp
    IMG_20260725_205605.webp
    796 KB · Lượt xem: 12
  • IMG_20260725_205608.webp
    IMG_20260725_205608.webp
    802,8 KB · Lượt xem: 11
Phần mềm có thuốc thì 99% là phải kèm vài con sâu để lấy thông tin người dùng rồi, chứ ai đi crack không công cho các bố dùng chùa đc. GIờ máy làm việc chỉ cài freeware hoặc chơi bản dùng thử hoặc mua bản quyền. chơi crack có ngày bay mẹ hết cả các tài khoản mạng xã hội của công ty thì vl luôn. Nếu anh nào làm admin hệ thống mà lộ cả tài khoản hệ thống của công ty thì còn vl nữa, không dám nghĩ đến luôn kkkk
 
Thêm lựa chọn cài SUPERAntiSpyware, ngắt kết nối internet vô Windows ở chế độ Safe Mode rồi quét.
sshot-13.png

screenshot-superantispyware-17503.webp

superantispyware-scan-results.png
Cảnh báo cho bác nào đang định cài 2 con diệt virus này.

Cài con Malwarebyte xong cài đến con SuperAntiSpyWare này.
Quét xong em gỡ cả 2 ra, rồi khởi động lại máy thì sập luôn Win.

Thật là 1 trải nghiệm vãi chưởng, y như BKAV luôn. @@

Thôi về với mấy cái như Avast, Avira, AVG, ... cho lành.
 
Cảnh báo cho bác nào đang định cài 2 con diệt virus này.

Cài con Malwarebyte xong cài đến con SuperAntiSpyWare này.
Quét xong em gỡ cả 2 ra, rồi khởi động lại máy thì sập luôn Win.

Thật là 1 trải nghiệm vãi chưởng, y như BKAV luôn. @@

Thôi về với mấy cái như Avast, Avira, AVG, ... cho lành.
Sao cài 1 lúc 2 cái rồi đổ cho nó. Tôi khẳng định xài SuperAntiSpyWare hơn 20 năm từ thời Windows XP chưa hề gặp vụ này.
Con SuperAntiSpyWare này thuộc dạng quét rất "lành" nha, list quét virus phân tách ra rõ ràng tới từng thư mục chi tiết, bấm vô coi nó là cái nào kỹ xem có nên bấm xóa không.
Lỡ do con kia thì sao. Cài 1 cái thôi rồi kết luận cũng chưa muộn. :angry:

P/S: Gemini thì trả lời như sau:
Hiện tượng này không phải do phần mềm độc hại phá hoại, mà xuất phát từ cơ chế hoạt động của các công cụ bảo vệ máy tính.

Tại sao cài cả Malwarebytes và SAS rồi gỡ ra lại gây sập Win?
  • Xung đột ở tầng nhân (Kernel Level): Cả Malwarebytes và SuperAntiSpyWare đều cài đặt các driver quét sâu để kiểm soát mọi tệp tin chạy trong hệ thống. Khi bạn cài chồng chéo cả hai, các driver này dễ cắn nhau, làm rách cấu trúc bộ nhớ của Windows.
  • Gỡ cài đặt bị lỗi lỗi/Sót File (Corrupted Uninstall): Trình gỡ cài đặt mặc định của Windows (Apps & Features) thường không xóa hết các khóa Registry và Driver khởi động của phần mềm diệt virus. Khi máy khởi động lại, Windows vẫn cố nạp các driver quét virus đã bị xóa mất tệp gốc, dẫn đến lỗi màn hình xanh chết chóc (BSOD) ngay lập tức.
  • Cơ chế gỡ bỏ sai quy trình: Việc gỡ bỏ liên tiếp hai phần mềm diệt virus quét sâu mà không khởi động lại máy giữa các lần gỡ rất dễ làm sập cấu trúc Driver Stack của hệ thống.
Quy trình chuẩn để cứu máy (Nếu máy đang bị sập)

Bước 1: Vào chế độ Safe Mode (Bắt buộc)

Chế độ Safe Mode sẽ chặn không cho các driver diệt virus lỗi nạp vào hệ thống:
  • Bật máy lên, khi thấy logo Windows thì bấm giữ nút Nguồn để tắt máy ép buộc. Làm như vậy 3 lần liên tiếp.
  • Lần thứ 4 máy sẽ tự vào màn hình sửa lỗi Automatic Repair. Bạn chọn Advanced Options > Troubleshoot > Advanced Options > Startup Settings > chọn Restart.
  • Nhấn phím số 4 hoặc F4 để khởi động vào Safe Mode. [1]
Bước 2: Dọn dẹp tận gốc Driver thừa
Đối với Malwarebytes: Tải và chạy công cụ chính chủ Malwarebytes Support Tool > Vào mục Advanced > Chọn Clean để quét sạch toàn bộ driver chạy ngầm còn sót lại.
Đối với SuperAntiSpyware: Bạn có thể dùng công cụ SUPERAntiSpyware Uninstaller Assistant để dọn sạch các khóa Registry cứng đầu.

Bước 3: Vá lại hệ thống
  • Bấm phím Windows, gõ cmd, chuột phải vào Command Prompt chọn Run as administrator.
  • Chạy lệnh: sfc /scannow để sửa lỗi hệ thống.
  • Chạy tiếp lệnh: DISM /Online /Cleanup-Image /RestoreHealth để nạp lại các tệp cốt lõi từ Microsoft.
  • Khởi động lại máy tính về chế độ bình thường.
 
Sửa lần cuối:
Sao cài 1 lúc 2 cái rồi đổ cho nó. Tôi khẳng định xài SuperAntiSpyWare hơn 20 năm từ thời Windows XP chưa hề gặp vụ này.
Con SuperAntiSpyWare này thuộc dạng quét rất "lành" nha, list quét virus phân tách ra rõ ràng tới từng thư mục chi tiết, bấm vô coi nó là cái nào kỹ xem có nên bấm xóa không.
Lỡ do con kia thì sao. Cài 1 cái thôi rồi kết luận cũng chưa muộn. :angry:

P/S: Gemini thì trả lời như sau:
Hiện tượng này không phải do phần mềm độc hại phá hoại, mà xuất phát từ cơ chế hoạt động của các công cụ bảo vệ máy tính.

Tại sao cài cả Malwarebytes và SAS rồi gỡ ra lại gây sập Win?
  • Xung đột ở tầng nhân (Kernel Level): Cả Malwarebytes và SuperAntiSpyWare đều cài đặt các driver quét sâu để kiểm soát mọi tệp tin chạy trong hệ thống. Khi bạn cài chồng chéo cả hai, các driver này dễ cắn nhau, làm rách cấu trúc bộ nhớ của Windows.
  • Gỡ cài đặt bị lỗi lỗi/Sót File (Corrupted Uninstall): Trình gỡ cài đặt mặc định của Windows (Apps & Features) thường không xóa hết các khóa Registry và Driver khởi động của phần mềm diệt virus. Khi máy khởi động lại, Windows vẫn cố nạp các driver quét virus đã bị xóa mất tệp gốc, dẫn đến lỗi màn hình xanh chết chóc (BSOD) ngay lập tức.
  • Cơ chế gỡ bỏ sai quy trình: Việc gỡ bỏ liên tiếp hai phần mềm diệt virus quét sâu mà không khởi động lại máy giữa các lần gỡ rất dễ làm sập cấu trúc Driver Stack của hệ thống.
Quy trình chuẩn để cứu máy (Nếu máy đang bị sập)

Bước 1: Vào chế độ Safe Mode (Bắt buộc)

Chế độ Safe Mode sẽ chặn không cho các driver diệt virus lỗi nạp vào hệ thống:
  • Bật máy lên, khi thấy logo Windows thì bấm giữ nút Nguồn để tắt máy ép buộc. Làm như vậy 3 lần liên tiếp.
  • Lần thứ 4 máy sẽ tự vào màn hình sửa lỗi Automatic Repair. Bạn chọn Advanced Options > Troubleshoot > Advanced Options > Startup Settings > chọn Restart.
  • Nhấn phím số 4 hoặc F4 để khởi động vào Safe Mode. [1]
Bước 2: Dọn dẹp tận gốc Driver thừa
Đối với Malwarebytes: Tải và chạy công cụ chính chủ Malwarebytes Support Tool > Vào mục Advanced > Chọn Clean để quét sạch toàn bộ driver chạy ngầm còn sót lại.
Đối với SuperAntiSpyware: Bạn có thể dùng công cụ SUPERAntiSpyware Uninstaller Assistant để dọn sạch các khóa Registry cứng đầu.

Bước 3: Vá lại hệ thống
  • Bấm phím Windows, gõ cmd, chuột phải vào Command Prompt chọn Run as administrator.
  • Chạy lệnh: sfc /scannow để sửa lỗi hệ thống.
  • Chạy tiếp lệnh: DISM /Online /Cleanup-Image /RestoreHealth để nạp lại các tệp cốt lõi từ Microsoft.
  • Khởi động lại máy tính về chế độ bình thường.
, bạn hoàn toàn có thể cài đặt và sử dụng chung SUPERAntiSpyware và Malwarebytes trên cùng một máy tính.
Hai phần mềm này được thiết kế với mục đích chạy song song để bổ trợ cho nhau mà không gây xung đột hệ thống, miễn là bạn lưu ý quy tắc sau:
> Cũng Gemini.
 
, bạn hoàn toàn có thể cài đặt và sử dụng chung SUPERAntiSpyware và Malwarebytes trên cùng một máy tính.
Hai phần mềm này được thiết kế với mục đích chạy song song để bổ trợ cho nhau mà không gây xung đột hệ thống, miễn là bạn lưu ý quy tắc sau:
Cùng 1 lúc chạy scan 1 cái thôi rồi khởi động lại theo yêu cầu là xong 1 quy trình.
Đây ông chạy quét xóa lung tung cùng lúc rồi đổ cho này kia là lỗi người dùng rồi. :doubt:
 
Liệu hết được không bác nhỉ. Em mới tải mấy file tài liệu trên mạng mà icloud báo toàn bên mỹ login, facebook cũng cảnh báo đăng nhập suốt. Có cần thiết phải cài lại win không bác
Đừng có quét online, tải bản free offline về máy tắt internet vô chế độ Safe Mode rồi scan.
Cũng đừng tham bản pro trial hay tìm "thuốc" cho Antivirus, cứ xài bản free thôi. :doubt:
 
Đừng có quét online, tải bản free offline về máy tắt internet vô chế độ Safe Mode rồi scan.
Cũng đừng tham bản pro trial hay tìm "thuốc" cho Antivirus, cứ xài bản free thôi. :doubt:
Em làm như bác rồi. Vào safe mod quét hết r, tải phần mềm khác về quét vẫn ra. Nên e cài lại win luôn r bác
 

Thống kê chủ đề

Ngày tạo
Azzen'Ka,
Người trả lời cuối
linhnhi01,
Trả lời
12
Lượt xem
1.271
Quay lại
Lên đầu trang