teri.nk79
Đã tốn tiền
mua thẻ ảo có 50kTroll à, thẻ visa/master là ví tiền, ai cho ông mượn. Nói chuyện sao Hài vl vậy.
Ra VCB mở cái tk Digibank , rồi vô đó mở cái thẻ visa ảo. Có loại ko tốn phí gì hết.
 cardonline_vn/cardy-mastercard

mua thẻ ảo có 50kTroll à, thẻ visa/master là ví tiền, ai cho ông mượn. Nói chuyện sao Hài vl vậy.
Ra VCB mở cái tk Digibank , rồi vô đó mở cái thẻ visa ảo. Có loại ko tốn phí gì hết.
cardonline_vn/cardy-mastercard
thì tắt 1 cái đi thôi. chắc b cài lọc dns trên zerotrust nữa àXung đột với nextdns bác ạ, phải tắt nextdns mới kết nối được.
Đúng rồi bác, vậy là 2 cái dns xung đột. Mình hiểu rồi.thì tắt 1 cái đi thôi. chắc b cài lọc dns trên zerotrust nữa à

Thẻ ảo Cake có cần chuyển tiền vào mới xài được ko thím.?mua thẻ ảo có 50k

Mình có 2k trong đấy vẫn làm guide được nèThẻ ảo Cake có cần chuyển tiền vào mới xài được ko thím.?


@vantitmua thẻ ảo có 50k

kết nối xong thì xài dns zerp trust chặn qc có ecs toàn bộ máy đúng k chủ thớt5. Cài đặt IP sẽ kết nối qua Zero Trust:
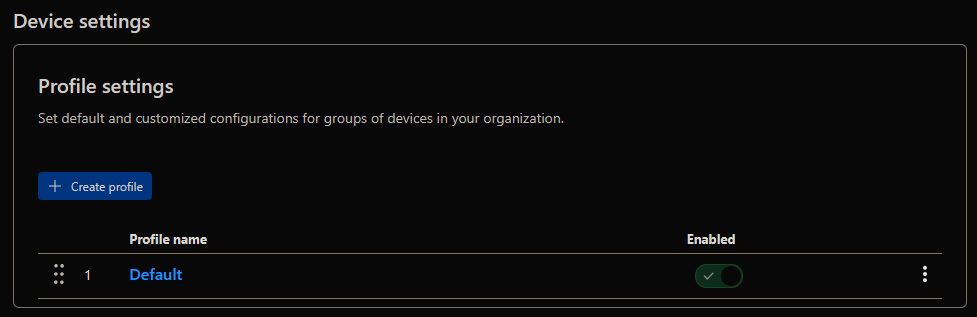
- Zero Trust Dashboard → Settings → WARP Client. Ở Device settings → Profile Settings chọn Profile tên là Default, sau đó bấm Edit phía bên phải màn hình.

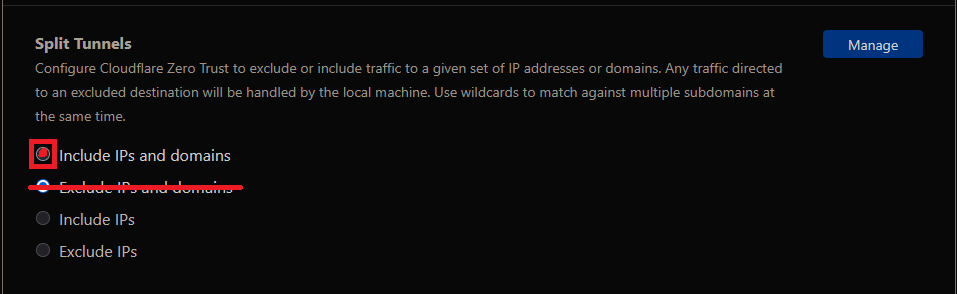
- Kéo xuống đến phần Split Tunnels, đánh dấu chọn vào Include IPs and domains. Kiểm tra là mình đang không kết nối vào Zero Trust nhé. Sau khi chắc chắn hãy bấm nút Continue and delete.

- Màn hình chuyển qua cửa sổ Manage Split Tunnels (include). Tại đây sẽ có Selector là IP address và Domains.
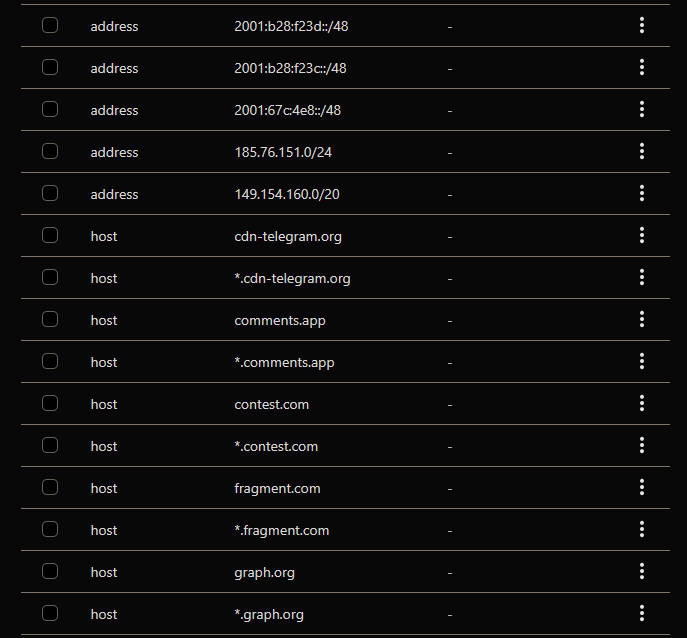
- IP Address: Các bác copy từng dòng ở List này vào trong ô Value nhé, mỗi dòng ở list là một lần bấm Save destination nhé. Description thì tuỳ bác nào chăm chỉ thì thêm vào.
- Domain: Cũng vậy các bác copy từng dòng ở List này. Nhưng bên domain này thì mỗi một dòng sẽ phải add 2 lần dưới dạng cdn-telegram.org và *.cdn-telegram.org nhé, các bác thêm dấu *. ở đằng trước vào.

6. Tiến hành đăng nhập vào Zero Trust.
- Bật app WARP, góc dưới bên phải bấm vào hình bánh răng và chọn Preferences.
- Sau đó chọn tab Account và bấm Login with Cloudflare Zero Trust, sau đó Next và Agree.
- Đến bảng Enter your team name điền đúng cái tên của Team thôi nhé, không điền phần .cloudflareaccess.com.
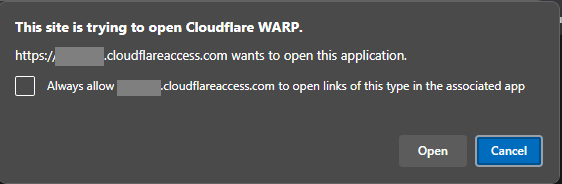
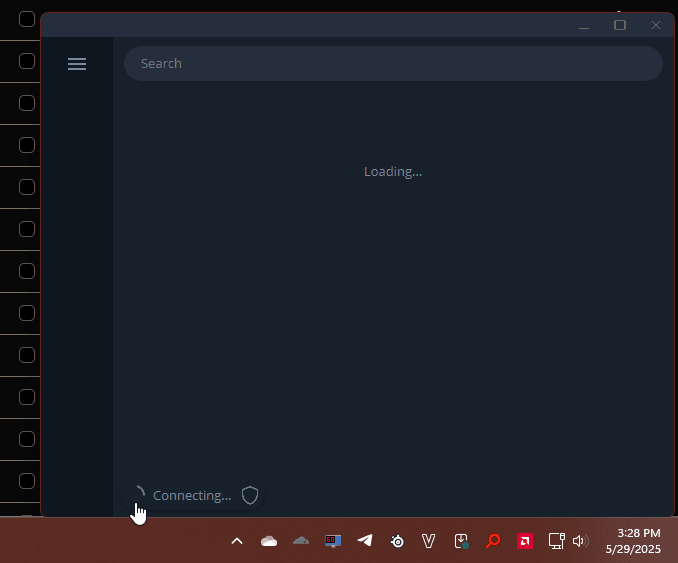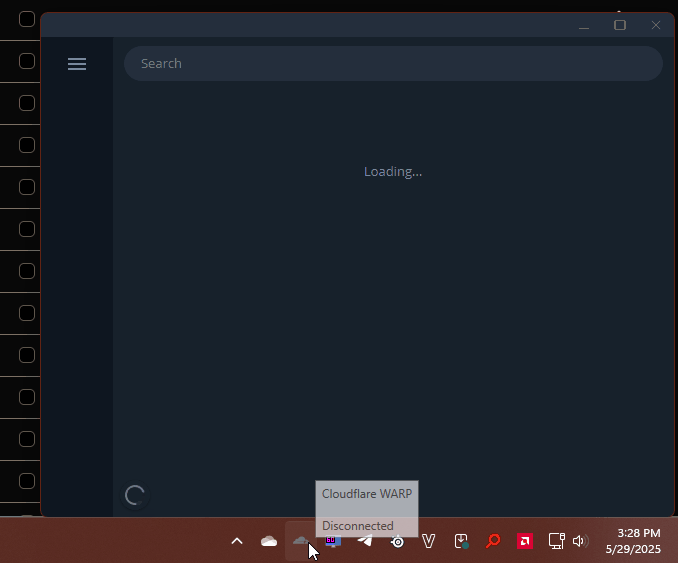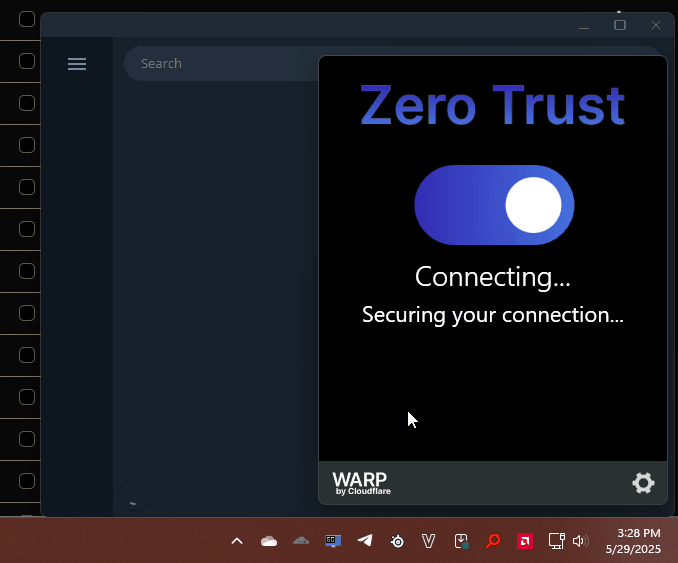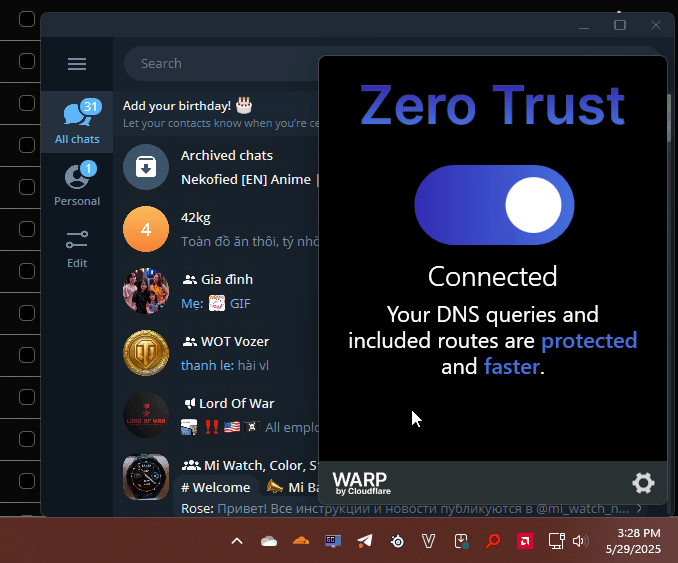
- Tiếp đến trình duyệt sẽ mở trang web, chúng ta sẽ nhập vào email đã được cho phép ở trong mục Rule, nếu không có trong đấy sẽ không có code OTP đâu nhé. Còn nếu đăng nhập Google mà không có trong list thì sẽ có thông báo. Sau khi điền OTP trình duyệt sẽ hỏi như ảnh dưới thì bấm Open. Biểu tượng WARP sẽ biến thành Zero Trust là đã thành công.

Kết quả:
Update 1:
Quên mất là các bác ở Dashboard vào Settings → Account → Seat Expiration, các bác set Inactivity time 1, 2 tháng gì đó để xoá slot với thiết bị không sử dụng để tiết kiệm slot nhé.


 m.genk.vn

Hình như k dùng đc dns chặn qc đâu b, ngoài cách dùng cloudflare xuất wireguard config xong add thành proxy thì mới dùng chung next dns hay zero trust dns đượckết nối xong thì xài dns zerp trust chặn qc có ecs toàn bộ máy đúng k chủ thớt



đổi thôi bác, ko chạy được container bất tiện lắm.Mikrotik này giờ mình dùng hap ac2 được k nhỉ, hay phải dùng loại cao hơn
Giờ múc loại nào bác nhỉ, lâu k theo dõiđổi thôi bác, ko chạy được container bất tiện lắm.

B thử network metric xemNay phát hiện thêm bệnh trên win10.
Cài Cloudflare_WARP ok rồi. Đăng nhập cloudtrustzero ok rồi. Khởi động lại là mất kết nối, dù đã vào wifi hay cắm LAN.
Y như rằng nó ưu tiên cái Adapter của cloudflare trước trong Network Connections ấy. Chứ không phải ưu tiên wifi network.
AE nào có các đưa connect wifi internet trước rồi mới chạy cái App zerotrust trên PC ko?

E có con synology giờ làm ntn bácKhông bác ạ. Ít nhất bác cần 1 con máy cho phép chạy được Pihole. Rẻ nhất là mua con Pi zero cắm vào con Mikrotik lấy nguồn thôi. Còn không thì kiếm cái máy cũ cắm 24/7, hoặc dùng một số con NAS như buffalo có thể hack fw được hoặc Synology cũng có thể chạy ạ